iOS上架避坑:5.6被拒到多次被拒引发封号的排查与整改全流程
从5.6被拒到多次被拒后的封号风险,梳理开发者可执行的排查与整改流程,含资质核对、元数据一致性、IPA相似度检测与提审前检查清单。
问题引入:5.6被拒为什么容易滑向封号
很多开发者第一次收到 Guideline 5.6 拒审时,第一反应是改元数据、换关键词,然后马上重新提审。这个动作在普通功能类问题上可能管用,但在 5.6 场景下往往加速恶化。
Guideline 5.6 对应的是审核方认为应用存在操纵审核、误导审核或规避审核的行为。它和“某个功能没做好”性质不同:审核方会重点判断你提交的整改是否真实、前后提交是否一致。如果只是换个说法继续提审,或对明显的问题避而不谈,账号进入封禁流程的概率会明显上升。
下面按 5.6 被拒到多次被拒后的处理顺序,梳理一套开发者可执行的排查与整改流程。
一、先判断5.6具体指向哪类风险
不要只盯着“5.6”这个编号。必须结合 Resolution Center 原文、附件截图以及你的提审历史来判断问题入口。常见有三类:
元数据与包内实际内容不符。截图、描述、关键词或预览视频展示了包内没有的功能,或者展示的是审核期之后才下发的界面。
提审方式被判定为规避审核。例如隐藏功能、审核期间动态下发内容、包体内存在与描述无关的模块,或者不同版本之间功能暴露不一致。
提交了与主体资质不符的应用类型。个人开发者提交模拟赌博、金融等敏感品类,属于典型的资质边界问题。
先写一句结论:是资质问题、元数据问题,还是包体问题。结论不同,整改动作完全不同。写不出这句结论,就不要急着回邮件或提审新版本。
二、分步整改流程
第一步:冻结提审,先记录时间线
收到 5.6 拒审后,不要在原来这个包上做小改动直接重新提交。先整理一份时间线:被拒版本号、被拒时间、对应条款、Resolution Center 原文、附件说明。把同一问题反复出现的版本标出来,这往往是后续判断账号风险的关键依据。
第二步:核对主体资质
如果你的 App 落在受限品类,先确认个人账号是否具备提交资格。例如赌博类应用,被拒邮件中明确提到只有经批准的企业主体才可提交。资质不符时,继续改包体没有意义,应先调整产品定位,或改用符合要求的主体重新规划。注意,截图只能证明该次邮件所述的判断,不代表当前政策或他人案例的必然结果。
第三步:核对元数据与包体一致性
逐条比对各语言的描述、截图、关键词和预览视频,确认所有展示的界面和功能都能在包内实际触发,且不依赖审核期之后才下发的开关或远程配置。审核账号登录后看到的内容,应当与普通用户看到的内容一致。任何“审核专用入口”都可能被判定为误导审核。
第四步:检查包体相似度
如果团队同时维护多个应用,或者采购过源码进行二次开发,5.6 常会和 4.3 一起出现。提审前建议做一次 IPA 相似度检测,观察业务二进制、资源、目录结构和相同文件的比对结果,避免被判定为重复应用。
检测报告中会体现相似度评分和维度,例如对 Mach-O 二进制结构、元数据与资源、控制流与数据流、SHA-256 相同文件匹配等分析。这些结果可以作为自查依据,但不能替代审核结论,也不表示检测通过就一定过审。
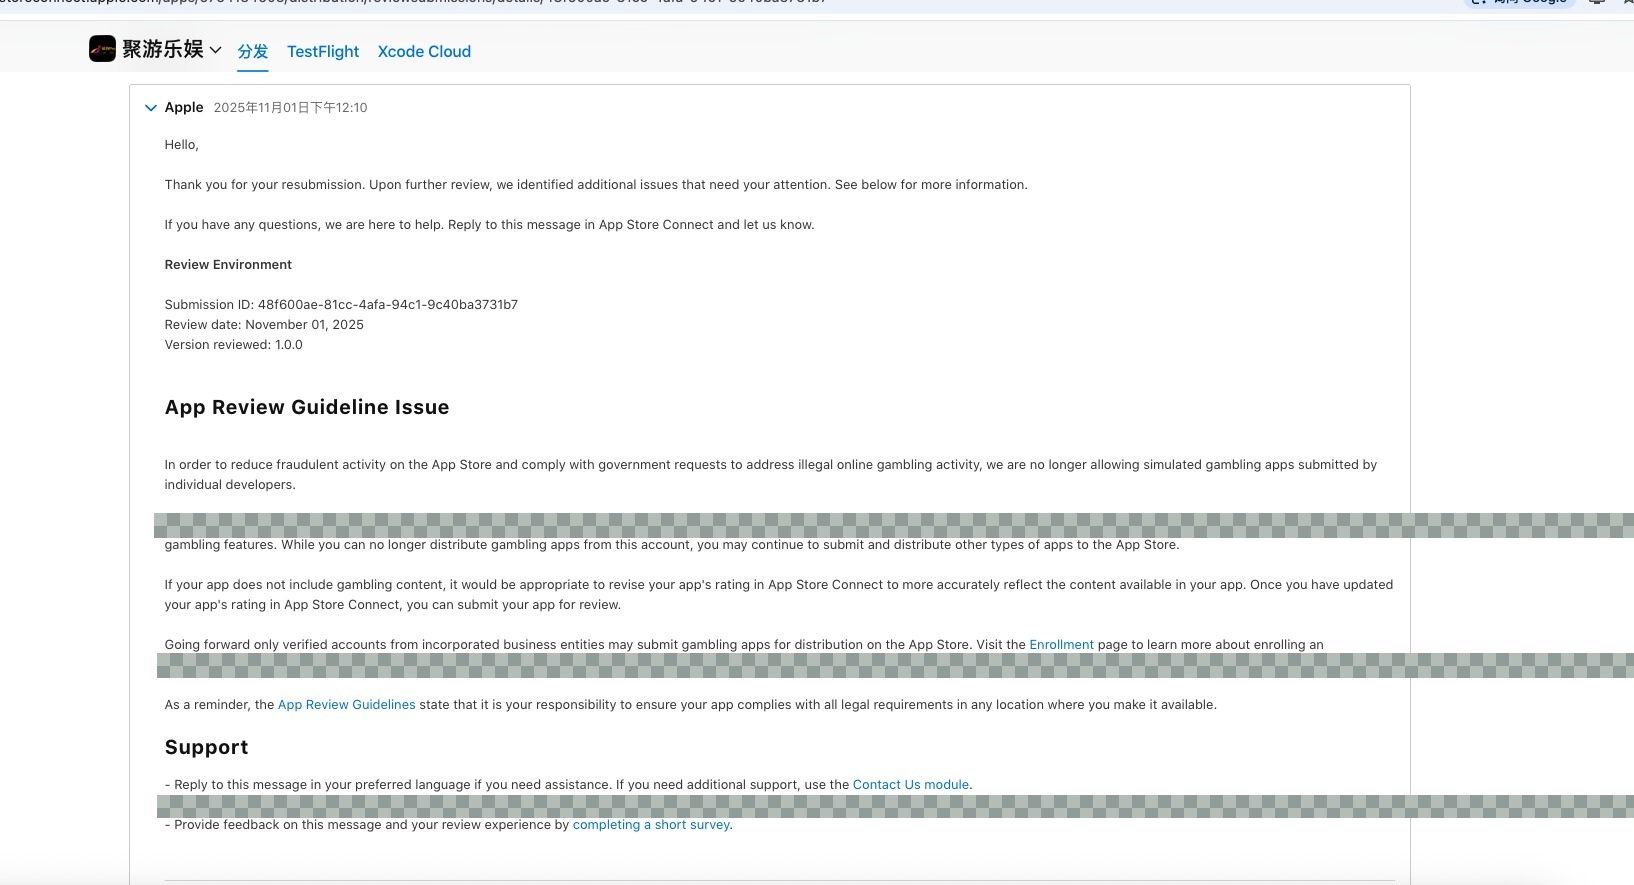
上图是被拒邮件中的资质说明片段,可以对照自己的拒审原文判断是否属于同类问题。
第五步:撰写整改说明
在 Resolution Center 回复时只陈述可核验的事实:改了什么、在哪一版生效、如何验证。不要承诺“已完成”“保证合规”这类无法核对的表述,也不要在说明中加入与事实不符的内容——回复中的不实信息会直接影响账号存续。
三、被拒多次后封号前的止损动作
如果 5.6 已经被拒多次,账号状态开始异常,建议立即停止重复提审,转而做一次完整自查:
整理所有被拒版本与被拒条款,确认是否存在同一问题反复出现;
确认是否在回复中提供了不实信息,这会直接影响账号存续;
暂停全部关联应用的提审,避免触发主体级别的连锁处理;
如涉及资质问题,在整改完成前不再提交同类应用。
需要说明的是,封号判定由审核方作出,本文无法承诺任何申诉结果,也不提供规避审核的做法。以下清单只用于提高自查完整度。
四、提审前检查清单
检查项 | 通过条件 |
|---|---|
主体资质 | 敏感品类已确认符合提交主体要求 |
元数据一致性 | 描述、截图、关键词均可在包内触发,不依赖审核后下发的开关 |
包体独立性 | 已做过相似度检测,无异常重复 |
整改说明 | 只包含可核验事实,无夸大承诺,无不实陈述 |
提审节奏 | 同一问题未整改完成前不提审新版本 |
五、结语
5.6 被拒的核心不是“改哪里”,而是“是否真实、是否匹配资质”。把资质、元数据和包体三件事核对清楚,再决定提审节奏,比反复试错更省时间。本文基于公开的拒审情形整理,适用于自查与整改准备,不构成审核结果承诺。