iOS游戏上架全流程:证书签名、TestFlight内测与App Store审核实践
iOS游戏上架全流程深度复盘,覆盖证书签名、描述文件、Xcode Archive构建、IPA导出、TestFlight内测及App Store审核与状态机。结合《暗黑王朝》项目实战,详解四类发布角色、包体瘦身、高频报错处理与版本迭代衔接。
当初接到《暗黑王朝》iOS端构建与发布的任务时,玩法部分已经做完,团队里的同学普遍觉得这就是“点两下Xcode,打包上传”的事。但真正跑过一遍之后我才发现,从零到上架要面对的远不止编译和上传:证书、描述文件、Archive、TestFlight、审核材料,每一环都可能让整个排期直接崩掉。
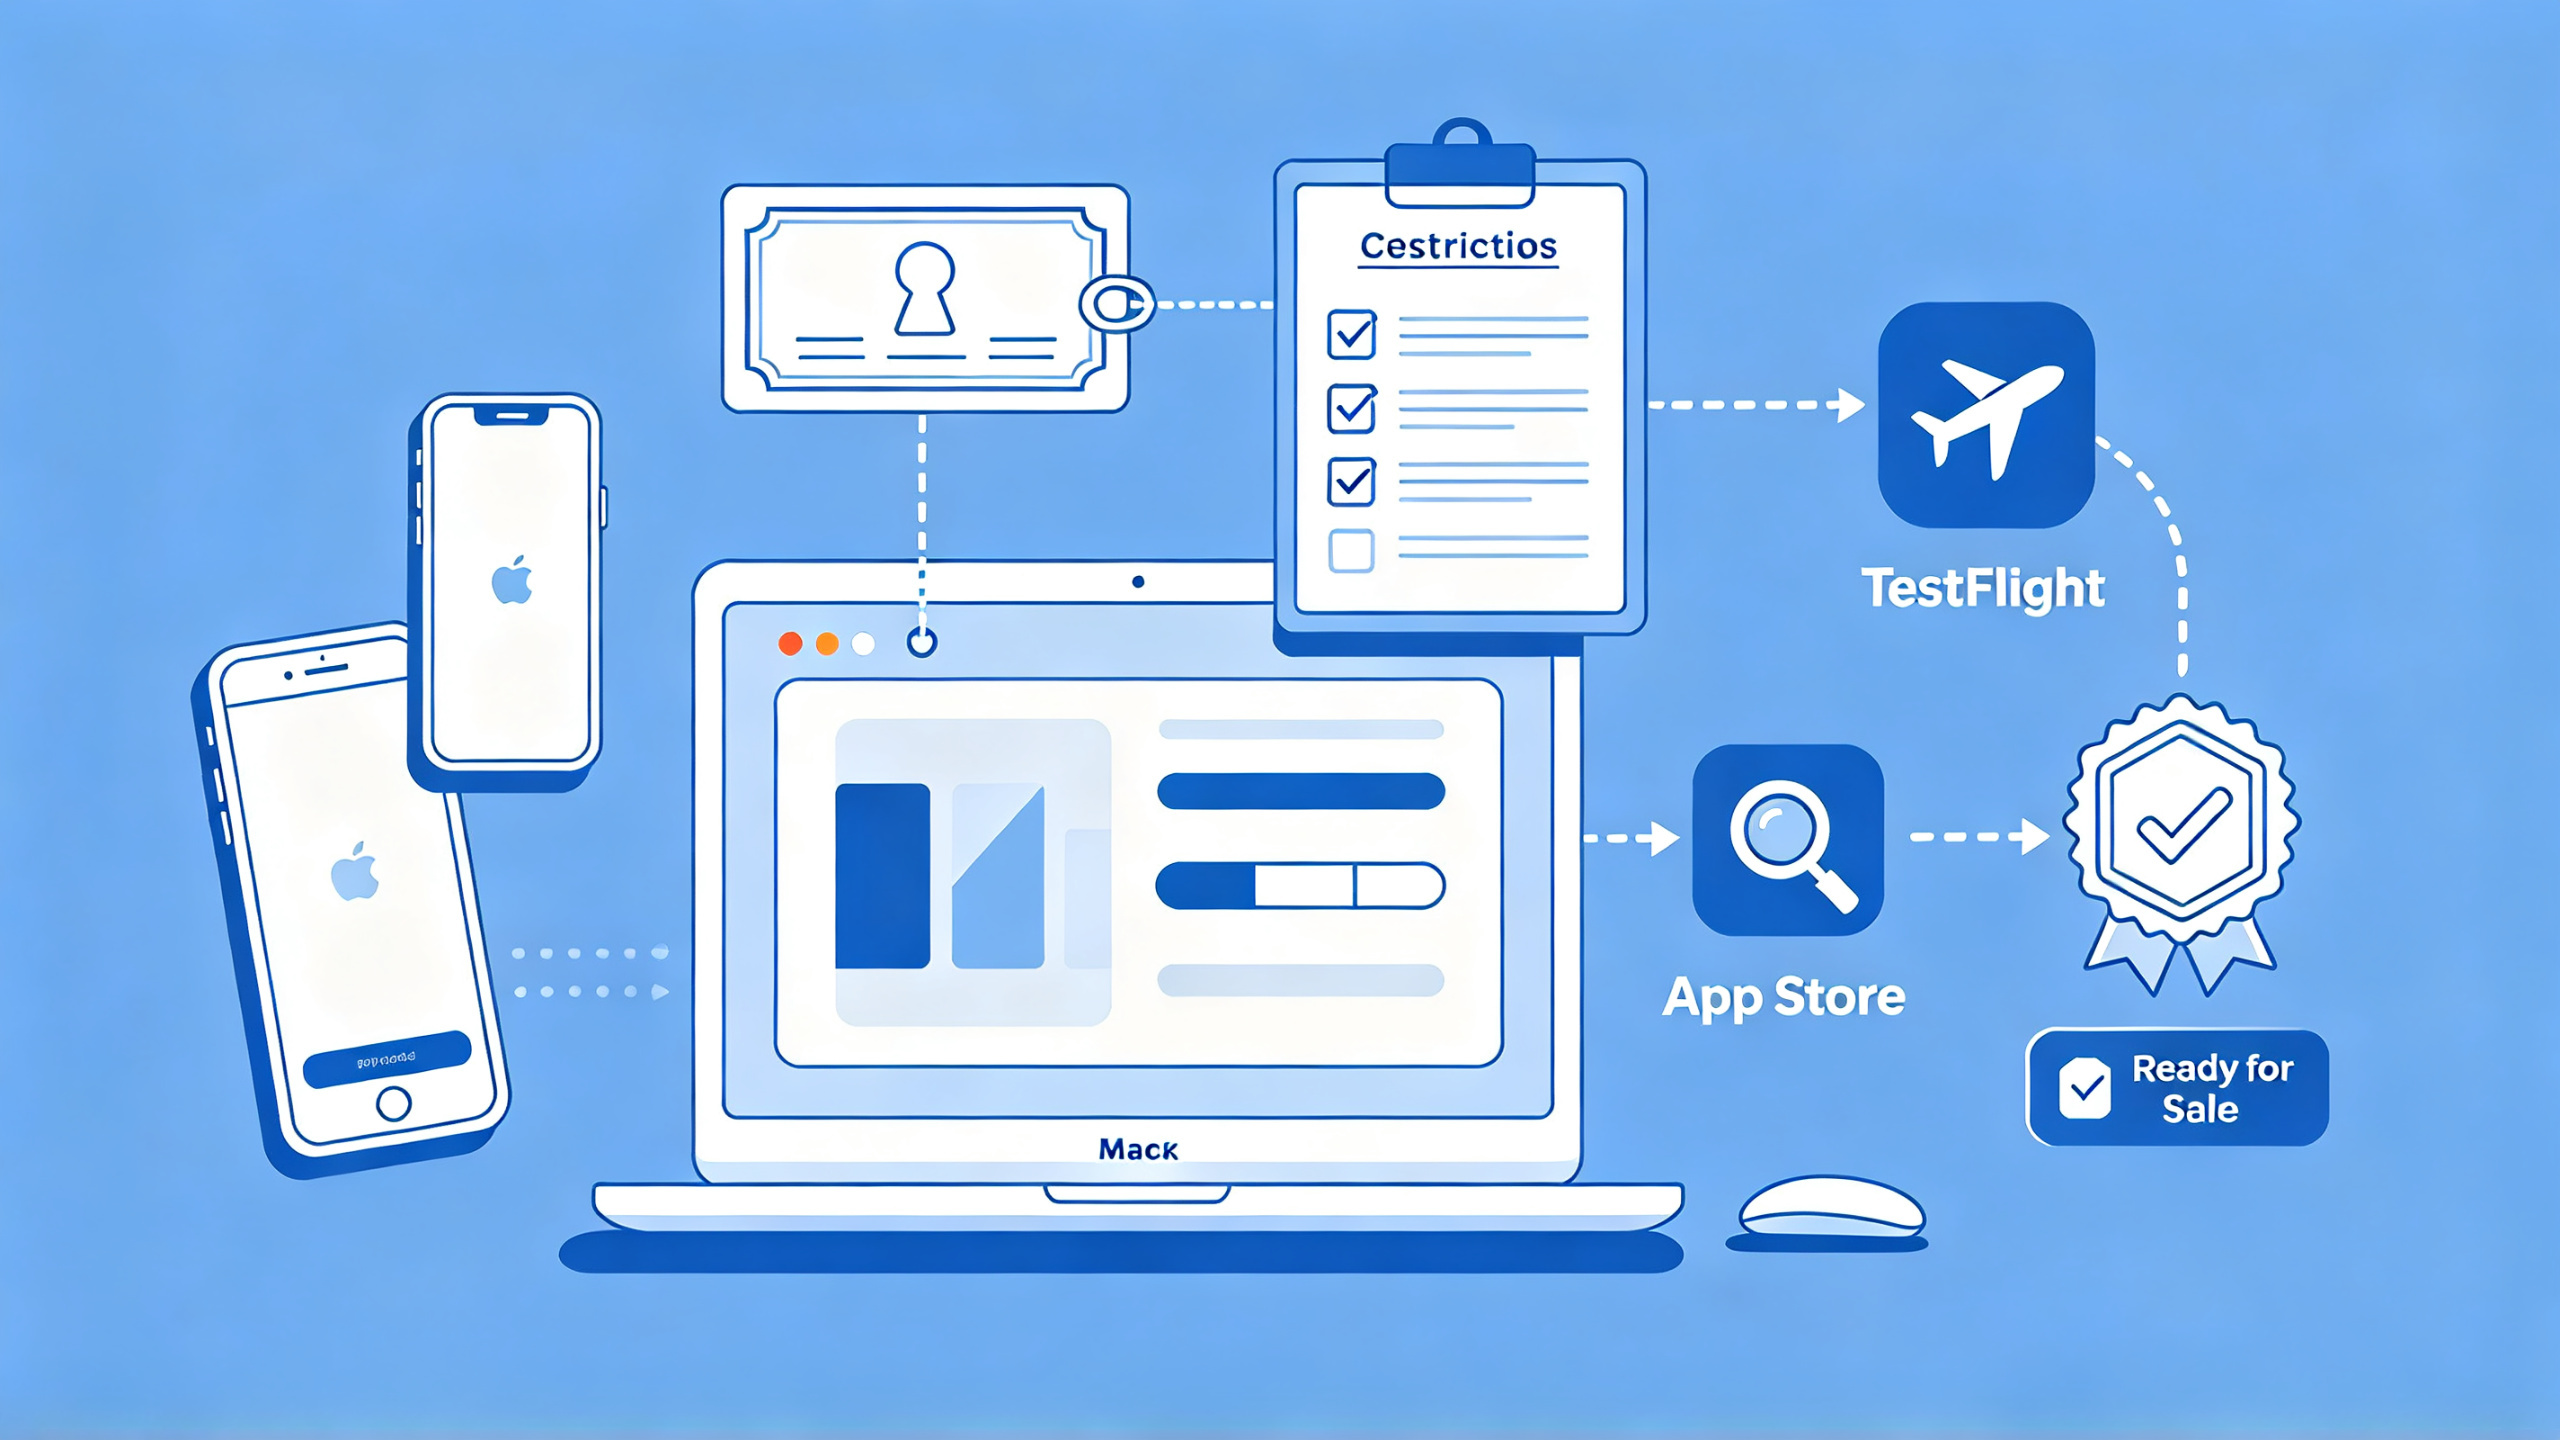
这篇内容我按《暗黑王朝》项目里实际走过的路径来写,覆盖从工程准备、签名配置、Archive构建、IPA导出、TestFlight内测,到App Store Connect提交审核上架的完整链路。不管你是独立开发者,还是团队里的客户端负责人,这条流程都能直接拿来对照用。尤其是游戏类项目,和普通App的差异点比较多,文章里我会把那些藏在文档之外、只有踩过坑才知道的细节一并讲清楚。
1. 项目全景:iOS游戏从开发到上架要闯几道关
先说一下《暗黑王朝》这个项目的基本盘。它是一款暗黑题材的ARPG手游,核心玩法包括角色职业选择、技能搭配、Boss挑战和装备养成,还带聊天、组队、排行榜这一圈社交系统。正是这些功能形态,决定了它在iOS端的构建和发布不能只走标准流程,还得额外处理资源包、内购合规、用户生成内容审核这几类问题。
很多开发者的第一反应是:安卓能上,iOS不就换个打包工具吗?实际差异非常大。iOS的签名机制要求每个安装包都必须携带合法的证书和描述文件,构建工具链和App Store Connect后台的配合也比安卓严格。更关键的是,苹果审核团队真的会拿一台真机装上你的包,从头到尾体验一遍,遇到崩溃、卡死、隐私不合规,就会进入被拒流程。所以构建和发布不只是技术活,更是一套完整的交付流程。
1.1 三个关键决策:引擎、最低版本、包体目标
我在项目启动前先定了三件事,这三件事直接决定后面所有工作的复杂度。
第一是引擎。《暗黑王朝》这类暗黑like ARPG,商业项目里基本是Unity或Unreal二选一。Unity的iOS构建链更成熟,IL2CPP加AssetBundle的组合文档多、社区案例也丰富,对中小团队来说试错成本低。Unreal在iOS上同样能跑,但起步包体就大不少。这里没有绝对答案,关键看团队熟悉度。我的观点是少折腾,团队用哪个顺手就选哪个,流程逻辑在原生iOS工程上依然成立——最终都要落到Xcode的Archive这一步。
第二是最低系统版本。这个决定会影响兼容性测试范围、引擎版本选择、第三方SDK适配等一堆事情。我不建议为了“显得新”把最低版本定得过高,也不要为了覆盖老设备而迁就古老系统。实际操作是先看集成的SDK各自支持到哪个版本,取交集后再对比目标用户群手里的存量设备比例,最终定出一个合理值。
第三是包体目标。iOS单个App包的上限是4GB,但实际上没人会顶着上限发。包体越大,审核员下载越慢,用户转化率也会被影响。我当时的策略是首包尽量控制在几百MB以内,把游戏资源按关卡、角色、技能特效拆成远程AssetBundle,启动阶段只保留基础UI、登录和核心战斗资源。这件事在构建前就要规划好,否则等Archive之后再来拆,返工成本极高。
1.2 发布周期里的四类角色
我一开始就和团队把话挑明:iOS发布不是运维一个人的事,四个人角色必须齐活。
- Apple Developer账号持有者:负责账号主体、协议签署和成员管理
- 证书管理者:生成并保管证书和私钥,处理描述文件的配对
- App Store Connect管理员:维护应用信息、TestFlight测试员、审核材料
- 服务端负责人:处理资源包CDN、玩家账号体系、登录态校验
这四类角色里最容易卡壳的是第一步。公司账号申请时,邓白氏编码验证可能要等上几天甚至更久;个人开发者账号虽然快,但无法满足公司主体上架的需求。所以我的建议始终是:项目进入开发中期就把账号申请流程跑起来,证书、描述文件、App ID先全部打通,用开发签名完成一次真机安装。等到真正要发版时,你只需要切到发布证书重新走一遍构建就行。
2. 环境与工程准备:开发证书、描述文件和Xcode工程
2.1 证书和描述文件,到底各自管什么
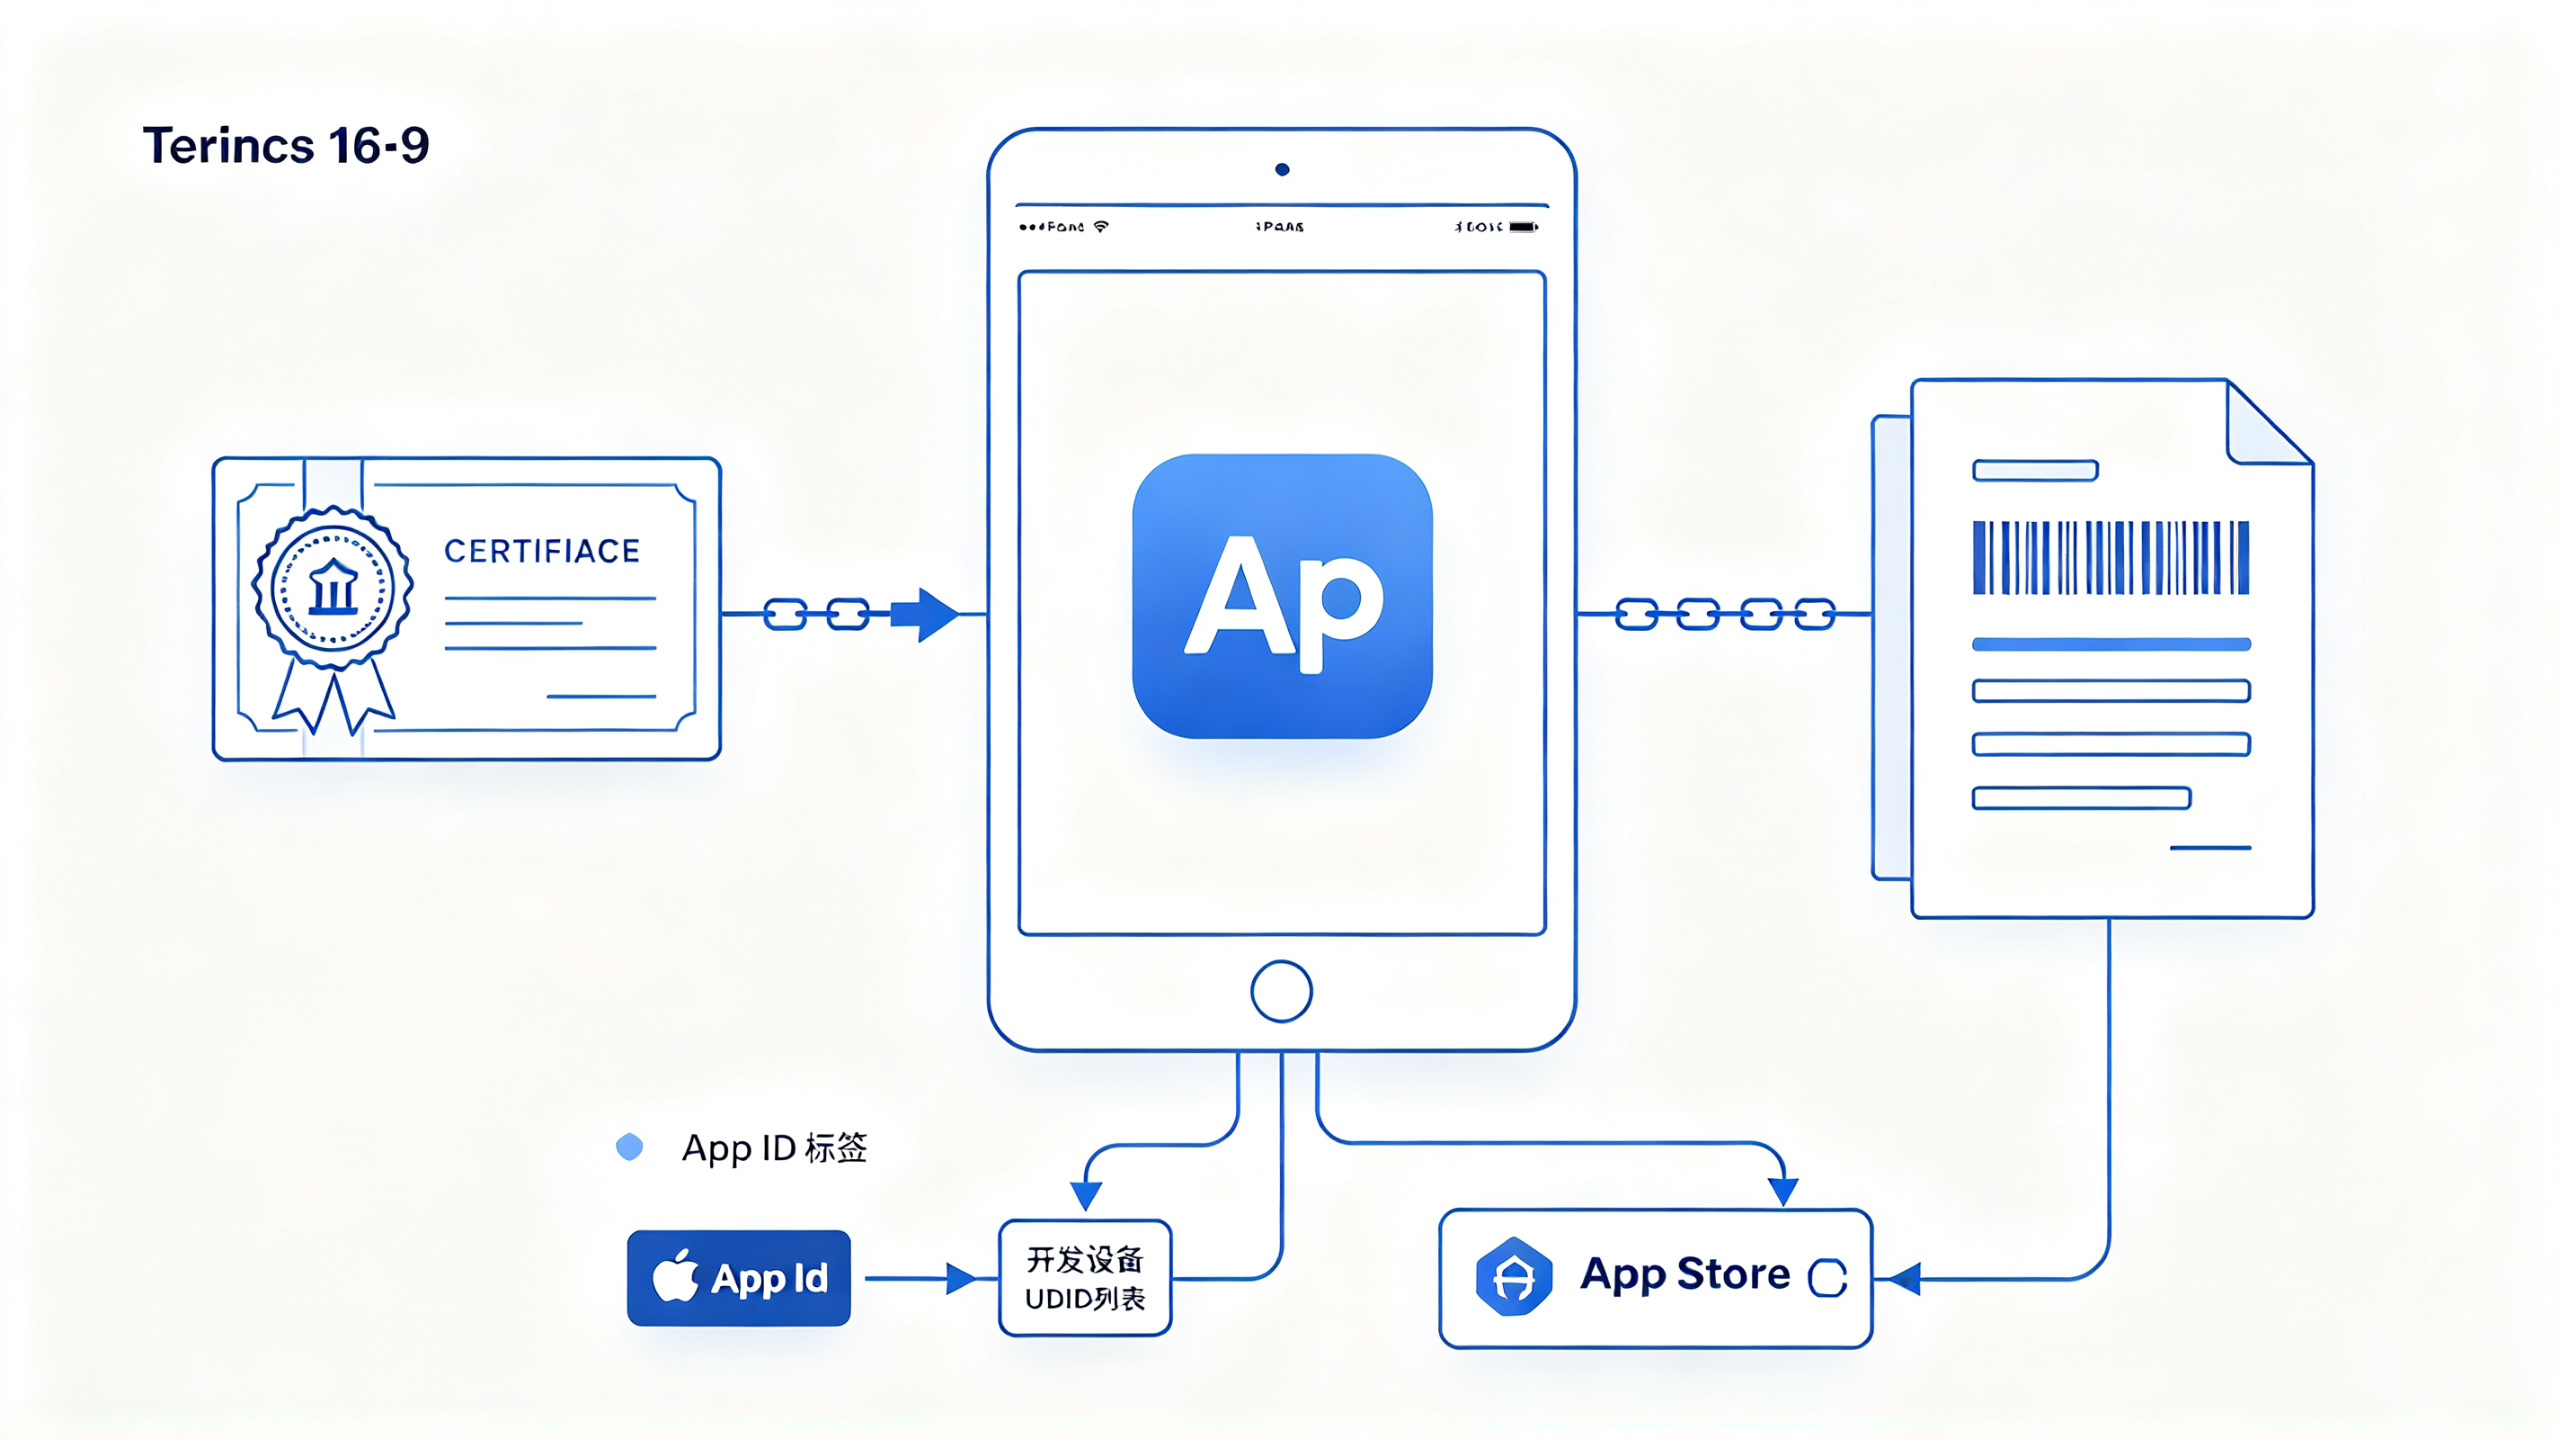
新手最容易被绕晕的,就是证书和描述文件的关系。我用一个生活化的例子来解释:证书相当于你的身份证,描述文件则是你在某个门禁系统里的通行证。身份证证明你是你,通行证决定你能进哪些门。
在iOS体系里,开发者证书分为Development和Distribution两类。Development证书用于开发期内测,可以安装到注册过的真机设备上;Distribution证书用于上架和正式分发。描述文件则把App ID、证书、设备列表(或分发渠道)绑定到一起。真机调试用的是开发描述文件,里面会写明允许安装的设备UDID;上架则用App Store描述文件,不限定设备,只指向App Store渠道。
项目里我特意选了手动签名,而不是Xcode的自动签名。自动签名对个人开发者、单App场景体验很好,但游戏项目通常要同时维护开发版、内测版、审核版等多种配置。手动选择证书和描述文件可以精确控制每一条输出,代价只是维护一张配置表。这点工作量在上架链路出现问题时,能省出大把排查时间。
下面这张表是我在项目里维护的最小签名配置清单,你可以直接抄:
用途 | 证书类型 | 描述文件类型 | 用途说明 |
真机调试 | iPhone Developer | iOS Development Profile | 指定设备UDID,用于日常联调 |
TestFlight内测 | iPhone Distribution | App Store Connect Profile | 上传并分发给测试员 |
App Store上架 | iPhone Distribution | App Store Profile | 最终提交审核的产物 |
检查证书是否就绪,也可以直接在命令行看一眼:
security find-identity -v -p codesigning
这个命令会列出本机钥匙串里所有可用于代码签名的证书。如果列表里没看到Distribution证书,先去开发者后台重新下载。
2.2 Xcode工程的生成与导入
《暗黑王朝》用的是Unity导出的Xcode工程,这一步有几处非常容易翻车。
导出前,Bundle Identifier、版本号、目标系统版本、脚本后端这些都要在Unity里设置正确。脚本后端务必选择IL2CPP,Mono在iOS上现在已经不是主流选择,包体、性能和审核兼容性都吃亏。导出的工程路径不能有中文或空格,否则后续脚本处理、资源注入时大概率会报路径错误,这个坑我见过不止一次。
导入到Xcode后,第一个动作是检查Build Settings里的部署目标是否和Unity设置一致。因为项目里可能混用了多个Pod库和SDK,如果某个库的最低版本比工程高,编译就会直接失败。遇到这种问题,不要自己硬改库的部署目标,优先与SDK提供方确认支持范围。
另一个容易忽略的地方是App Transport Security配置。游戏如果大量请求HTTP资源,必须把相关域名加入ATS白名单,或者使用更严格的例外配置。审核阶段如果发现你访问了未声明且不符合ATS规范的地址,轻则驳回元数据,重则影响审核结果。我会在导出工程后第一时间检查Info.plist里的相关字段。
3. 构建流程:从源码到IPA的核心步骤拆解
3.1 Archive前要过的配置检查清单
Xcode里的正式发布构建叫Archive,菜单路径是Product -> Archive。在点下去之前,我习惯性逐项核对下面这些配置:
- 版本号(Version)和构建号(Build)是否符合预期,构建号必须比上一次大
- 签名证书是否切到Distribution
- 构建目标选择的是Generic iOS Device,而不是某个模拟器或真机
- Build Configuration切到Release
- 是否已经关闭所有Debug日志、调试菜单和本地假数据逻辑
- 是否需要开启App Thinning以支持按设备裁切
构建号的大小写都有讲究。上传到App Store Connect之后,TestFlight对构建号的唯一性判断很严格,同一构建号传两次会被认为重复版本。我在脚本里会把构建号自动递增,避免人工改错。
还有一个经常被忽略的细节:Archive前要把不需要的架构符号清理掉。现在苹果已经废弃了Bitcode,验证包里也就没必要再包含标准模拟器架构。在Build Settings里把Valid Architectures和Excluded Architectures配置清楚,构建出来的包才会更小。
3.2 Archive与Export Options的完整选择逻辑
Archive不是最终产物,生成的是xcarchive包,里面包含可执行文件、资源和dSYM符号文件。之后要通过Export操作,把它导出成可上传的IPA。
为什么绕这么一圈,不能直接编译成IPA?因为Archive的意义不止于产出安装包,它同时保存了完整的符号信息。后续用户如果出现崩溃,上传到崩溃分析平台的日志需要dSYM来符号化,才能还原出对应代码行。没有Archive直接出包,排查线上崩溃就会多走很多弯路。
Export时会弹出分发方式选择,有App Store Connect、Ad Hoc、Development、Enterprise四种。上架审核必须选第一项;TestFlight内测也是走App Store Connect这一项,后续在后台选择内测分发即可。此时Xcode会用发布的Distribution证书对包重新签名,我会额外检查一下签名信息,避免在导出这一步被旧证书替换。
导出完成后,我会把IPA改名成zip解压,检查Payload里的.app包。重点看包体积是否符合预期,图标是否完整,资源和Metadata是否正确。这套动作虽然基础,但每个发版周期至少能拦住一次重大事故。
3.3 构建产物的验证与瘦身
游戏项目和其他App有一个很大的不同:资源占比极大。代码本身可能只有几十MB,但UI、场景、角色模型、音效加起来能到几个GB。如果全部打进IPA,不仅审核下载慢,用户安装在无网络环境下也会很难受。
我的方案是把资源拆成远程包,构建时只把启动必须的内容放进IPA,其余资源通过版本号去服务器下载。这一步最需要警惕的是“本地和远程资源版本不一致”。第一次做时我就因为客户端资源版本号没和服务端对齐,导致测试同学在弱网环境下启动游戏直接白屏。后来我定了个规矩:每次构建前必须用脚本核对客户端配置和服务端资源版本号,两边不一致直接终止构建。
包体瘦身这块还有一些基础但有效的手段:压缩音频为MP3或AAC、纹理压缩格式针对机型分级、剔除未使用的Shader和图集、清理旧版AB包时同步清理资源服务器上的旧文件。每轮发版都做一次增量比对,包体就能稳定控制在目标范围。
4. 发布流程:App Store Connect、TestFlight与审核
4.1 TestFlight 内部测试的完整闭环
IPA上传之后,第一站是TestFlight而不是App Store审核。这一步可以理解成给审核前加了一道闸门,先把内部问题扫掉。
上传方式我推荐直接用Transporter桌面客户端,Xcode自带的上传虽然也行,但日志提示不够直观,出了问题很难定位。上传成功后,App Store Connect后台会出现对应构建版本,但状态会先显示Processing。等它变成Ready to Test,才能把它添加给测试员。
内部测试的外部成员需要邀请制,一次最多能加10000名测试设备,对绝大多数团队来说非常够用了。我会在邀请邮件对外发送前,先用内部测试组成员做一轮灰度,确认没有任何启动崩溃和资源缺失再开放。游戏项目内测时重点覆盖的场景包括:首次安装启动、断网启动、账号注册登录、内购下单、前后台切换、来电打断、横竖屏切换。《暗黑王朝》有连麦和语音功能,所以我会额外测一遍麦克风权限弹窗,以及拒绝授权后功能是否还能正常使用。
弱网模拟也值得专门安排时间。用网络工具把延迟调到300ms以上、丢包率调到5%左右,跑一遍登录和战斗流程。很多问题在办公室WiFi下测不出来,一到用户手里就原形毕露。
4.2 提交审核的材料准备和流程细节
审核并不是上传完二进制文件就结束了,App Store Connect后台需要填写的信息反而更磨人。应用名称、副标题、描述、关键词、技术支持网址、隐私政策网址缺一不可。截图尺寸需要适配6.9英寸、6.5英寸、5.5英寸三档,如果支持iPad还需要对应尺寸。很多团队在这里偷懒只做一组,审核时如果发现图片拉伸变形或UI错位,很容易被拒。
关于年龄段分级和隐私问卷,游戏项目要特别谨慎。只要有用户生成内容、广告、模拟赌博、频繁积分兑换和内购,就必须如实填写。有些开发者为了省事把分级调低,结果审核员在运行游戏时看到不匹配的内容,轻则驳回重填,重则影响账号信誉。
审核备注栏是我很推荐大家充分利用的地方。我会提交一份说明文档,内容包括:账号体系如何注册登录、是否需要游客模式、内购流程如何触发、有没有需要审核员特别注意的弱网逻辑、客服联系方式等。这份“审核说明.txt”能帮助审核员快速理解游戏玩法,降低误判概率。
4.3 审核中的沟通与状态机
审核后台有一套状态机,名字很直观:Waiting for Review(排队中)、In Review(审核中)、Pending Developer Action(等待开发者操作)、Ready for Sale(准备上架)。
最麻烦的是Pending Developer Action。此时审核员通常会附带问题描述,比如“请在24小时内提供内购测试账号”或“请说明广告SDK的使用目的”。如果处理不及时,审核时间会被大幅拖长。我的经验是把这一步抄送给整个项目组,而不是让产品或开发一个人去回复,因为有些问题需要客户端加急出包配合。
《暗黑王朝》包含聊天、组队、排行榜这类互动功能,涉及用户生成内容。苹果审核对此非常敏感,要求必须有敏感词过滤、用户举报、屏蔽等机制。我们提前做好了这些功能,并且把处理流程写在审核备注里,最终一次通过,比预期省了三天左右。这条经验对做带社交功能的游戏非常关键。
5. 常见问题与排查技巧实录
5.1 Xcode构建与上传的高频报错
把我在《暗黑王朝》发布周期里遇到的高频问题按出现频率排序,列一张速查表:
报错信息 | 根因 | 处理方式 |
No signing certificate 'iOS Distribution' found | 本机钥匙串缺少发布证书或私钥 | 在开发者后台重新下载证书并双击导入 |
Invalid Bundle. The bundle ... does not support the minimum OS version | 工程部署目标不一致或低于包内要求 | 统一项目的部署目标并确保SDK兼容 |
App Store Connect Operation Error | 上传网络异常或检测到重复构建号 | 改用Transporter重试,同时确认构建号唯一 |
Provisioning profile doesn't include the currently selected device | 开发描述文件缺少当前设备UDID | 到后台添加设备并重新生成描述文件 |
Command PhaseScriptExecution failed | 构建脚本路径异常或权限不足 | 检查脚本内路径不能含中文,确保可执行权限正确 |
除表格里的情况外,还有一类“玄学”问题:同一套代码在一个人电脑上能构建,在另一台电脑上却失败。这通常不是代码问题,而是本机证书和描述文件状态不一致所致。我建议团队里至少两个人各持有一份签名配置,避免“只有一个人能发版”的单点风险。
5.2 审核被拒的典型原因与对策
审核被拒其实没那么可怕,最怕的是不知道被拒在哪里、如何修改。
崩溃题是最常见的。审核员运行到某个关卡时App闪退,后台返回的日志往往不完整,使用崩溃平台加dSYM符号化就能拿到准确的堆栈。我处理过一个典型案例:卡在低端机内存不足导致的闪退,原因是部分特效资源没压缩,只有高端机跑得动。最终靠把资源分级加载解决。
功能缺失也很常见。比如启动页在海外机型上显示黑屏,或者新手引导被强制跳过导致后续界面按钮不可点。这类问题要在提交前用全新安装的空设备走一遍完整流程,一次都不能省。
元数据不合规主要出现在应用名称、描述、截图和功能不匹配上。我遇到过有人把内购项名称写得特别夸张,结果审核员一核对截图和描述就直接驳回。解决办法是把所有截图、描述、内购项名称做成同一个口径,确保真实可验证。
权限使用未说明也需要注意。只要App访问了相册、定位、麦克风,隐私政策里就要写清楚用途。带语音功能的游戏务必注明语音数据用于实时交流,这类细节很容易被忽略。
5.3 版本迭代时的发布衔接
上架不是终点,它只是下一轮构建的开始。版本迭代时最容易出问题的是版本号混乱。我强烈建议用git tag标记每次上线的提交点,同时把构建号做自动递增。每次构建前脚本读取当前工程版本,在基线构建号上加一,写回配置,这样就不会出现这次和上次构建号相同导致上传失败的情况。
线上出现严重Bug时,正确的止损方式是先在App Store Connect里暂停销售,而不是急着提交加急审核申请。加急通道只适合真正影响所有用户的崩溃级问题,使用次数很珍贵,放给普通功能Bug会被审核团队区别对待。
真遇到需要加急的场景,一份材料要两手准备:一是问题复现步骤和影响范围说明,二是修复包已经准备好并通过了TestFlight自测。审核团队看到清晰的问题描述和可验证的修复包,才会更倾向于协助处理。
最后再说一个我自己坚持的习惯:每一轮发布完成之后,立刻把整个过程中踩到的坑、改过的配置、临时补充的脚本整理进归档文档。下一次构建和发布的位置,往往就藏在这些记录里。《暗黑王朝》能从零跑到上架,靠的其实不是哪一次操作特别稳,而是一套能复用的流程,加上团队对这个流程的持续修正。