婚恋交友APP.rar交接:从7-Zip验包到APK构建上架避坑指南
接手《桃源婚恋交友APP.rar》交接包全流程指南:用7-Zip验包解压、识别完整工程结构、对齐Gradle与JDK版本、APK黑匣子验货,并详解认证、匹配、IM与合规四大业务参数,附6条避坑清单与发版自验清单,助你快速评估与二次开发婚恋外包项目。
简介:面向移动端婚恋交友开发场景,这份《桃源婚恋交友APP》项目资源覆盖微信小程序与Android双平台,适合App开发者、小程序学习者以及有毕业设计或课程设计需求的同学参考。资源包大小61.97MB,内含源码工程、演示录像、小程序截图等资料,虽然下载页未单列文件总数,但内容足以支撑从代码阅读到运行效果对照的完整学习流程。目前已有175人学习下载。项目不仅展示了微信小程序端的WXML/WXSS界面构建和JavaScript交互逻辑,也梳理了Android端Java/Kotlin开发、用户注册信息管理、匹配算法和消息推送等实现要点,同时涉及RESTful API设计、前后端数据交互以及MySQL/MongoDB等存储方案。结合实际演示录像与界面截图,读者可以快速理解跨平台婚恋交友App的核心架构,并可在此基础上二次开发,用于实战练手或作品展示。
1. 接手“桃源婚恋交友APP.rar”意味着什么:一份可以落地的婚恋项目交付包
做移动端外包验收和产品评估的朋友,隔三差五就会收到这类文件:一个项目代号后缀加“APP.rar”,里面装的往往不只是安装包。标题里的“桃源婚恋交友APP.rar”,是婚恋交友这个垂直赛道里非常典型的交付形态——表面上是一个安装包,实际大概率是一整套可二次开发的工程:Android源码、编译好的APK、接口文档、数据库脚本甚至后端代码都压在同一个rar里。这类包的价值在于,能帮一个团队省掉从零搭建用户体系、匹配引擎、即时通讯这些大头成本,适合接手交接、评估选型,以及在这个方向上快速搭MVP验证商业模式的人。接下来就把它当黑匣子,从拆包到发版一步步拆干净。
2. 解压“桃源婚恋交友APP.rar”:用 7-Zip 验包,先看清目录再谈开发
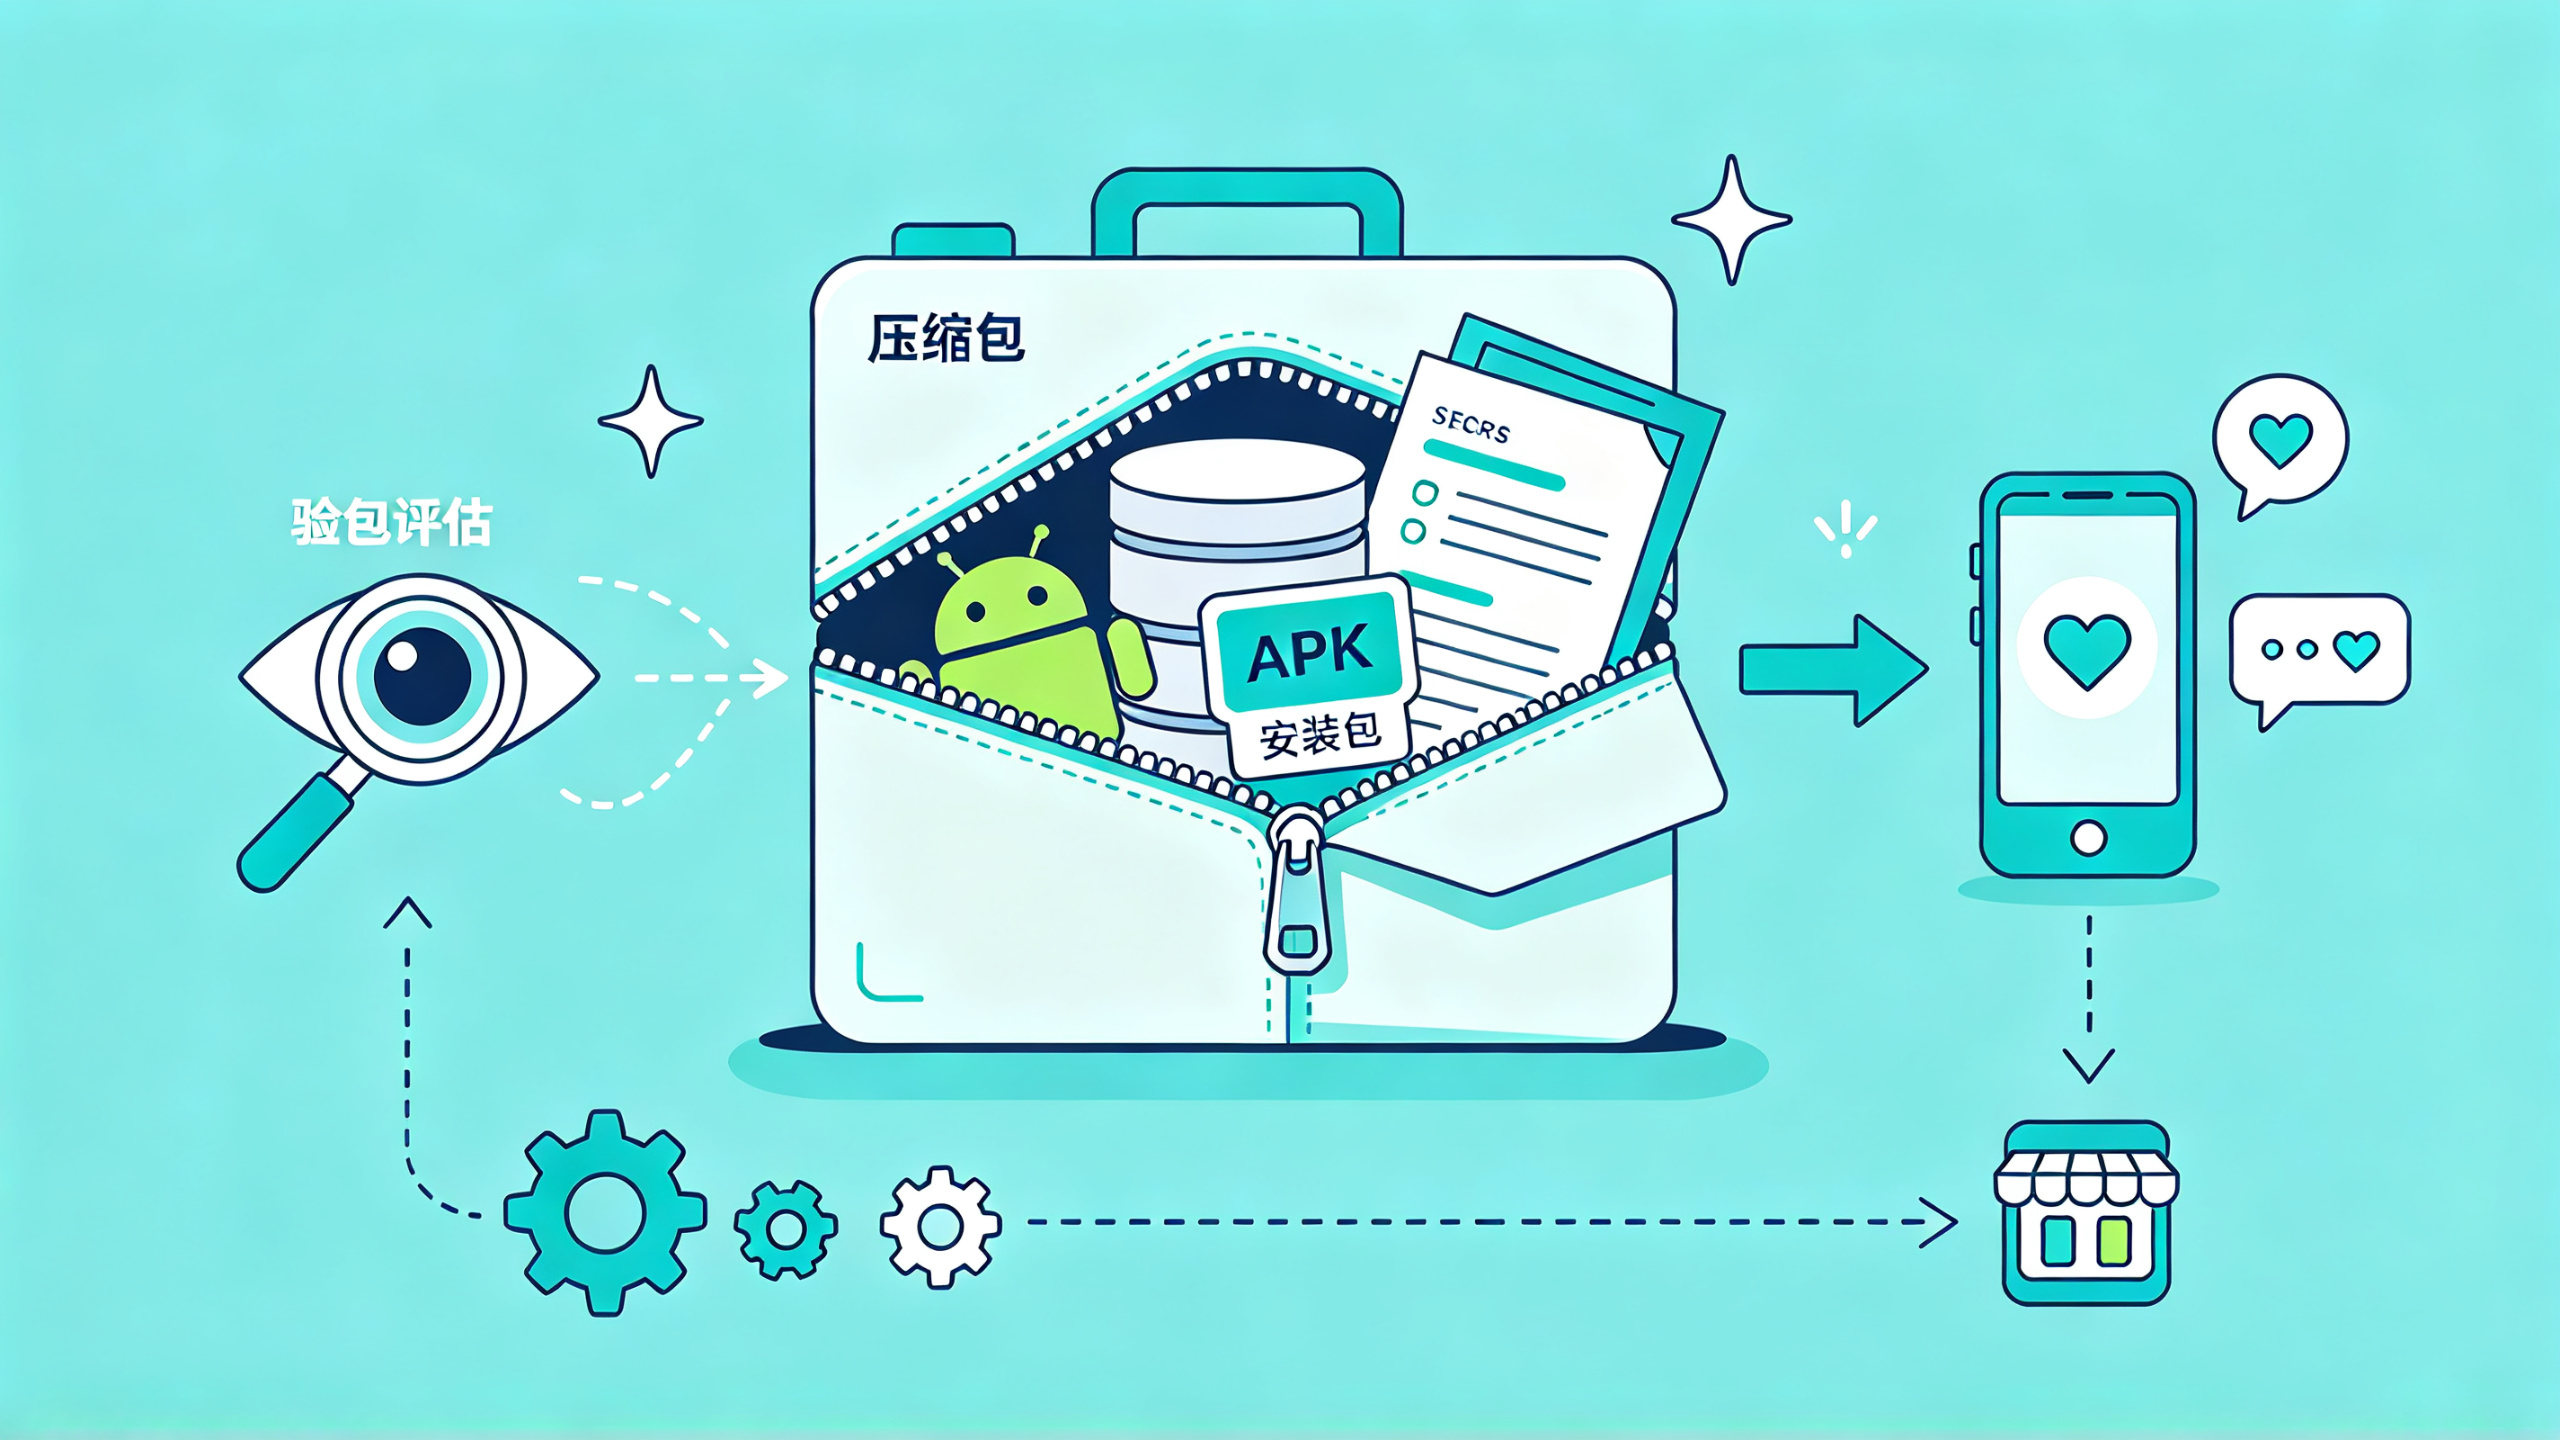
双击rar直接“解压到当前文件夹”是很多人的第一反应,但这么干容易把交付物的结构信息冲掉。接手这类包时我一般会把它当成正式交付物来处理:先测完整性,再解压,最后对着目录结构判断这包是“源码+文档+APK”的全套交付,还是只给了一个能跑的安装包。这一步判断错了,后面的二开方向就全偏了。
2.1 7-Zip 能解开 rar 吗:工具选型与压包格式的兼容性边界
很多人问“7zip可以解压rar文件吗”,答案是肯定的。rar 压缩格式分 RAR4 和 RAR5 两代,7-Zip 对两代都能解压,也能创建 rar 之外的大多数格式,唯一限制是它不能直接“新建 rar”压缩包——rar 的压缩算法是专有的,解压不受影响,创建才会收到版权提示。所以拿到 .rar 的交付包,用 7-Zip 解压完全够用,不必为了解一个包去装带广告的“rar解压软件”。
解压之前我习惯先跑一次测试模式,确认压缩包在传输过程中没有损坏:
# 测试压缩包完整性,不解压,只校验 CRC
7z t 桃源婚恋交友APP.rar

# 全量解压到 taoyuan_app 目录,重名文件自动改名,避免覆盖
7z x 桃源婚恋交友APP.rar -o./taoyuan_app -y -aou
第一行命令检查的是压缩包内部的每条记录是否能通过校验和检查,输出里出现 Data Error 就意味着某个文件已经损坏,这时候解压出来也是坏的。第二行的 -o 指定输出目录,注意等号后面直接跟路径、不能有空格; -y 表示遇到询问全部确认; -aou 是“自动重命名输出文件”,比默认的覆盖模式安全,因为外包交付包里经常出现多个版本存同一个文件名的情况。如果压缩包加密了,命令行会提示输入密码;密码错误时 7-Zip 报的是 Wrong password ,这和 Data Error 是两个完全不同的排查方向,别混在一起。
如果 7z t 报错而你又必须拿到里面的内容,可以试试带恢复记录的包用 WinRAR 修复,或者看看是不是分卷包——多卷 rar 的文件名通常是 项目.part1.rar 、 项目.part2.rar ,只拿其中一个文件当然解不开。这类包在网盘传输场景里很常见,先确认文件齐了再动手。
2.2 解压后先看三样东西:目录结构、APK 版本和权限清单
解压完不要立刻找 APK 往手机上装,先看清目录长什么样。一个完整的婚恋交友 APP 交付包,通常包含这么几块:
目录/文件 | 典型内容 | 验货时重点看 |
app-release.apk | 可安装的正式包 | 版本号是否和源码一致,签名是否正式 |
android/ 或 app/ | Android Studio 工程 | settings.gradle 、 app/build.gradle 是否存在 |
doc/ | 需求文档、接口文档 | 有没有登录、匹配、IM、礼物相关接口定义 |
database/ | 建表 SQL 或数据库备份 | 用户表、匹配记录表、聊天表是否齐全 |
server/ | 后端工程 | 技术栈是什么,能否在本地起服务 |
判断完目录,再用命令行快速确认文件规模和解压后的真实占用:
# 看压缩包本身大小
ls -lh 桃源婚恋交友APP.rar

# 看解压后占用空间
du -sh taoyuan_app

# 看前两层目录结构,快速定位工程入口
find taoyuan_app -maxdepth 2 -type d | head -30
这一段是判断交付物完整度的关键。压缩包只有几 MB,说明里面大概率只有 APK 或文档,没有源码;几百 MB 以上才可能是完整工程加依赖缓存。 find 限制 maxdepth 2 是为了避免被内层大量第三方库目录淹没,先把顶层结构看清。很多包解压后最外层还套一层同名目录,直接把这个内层目录当成工程根目录去打开,容易找不到 Gradle 文件。遇到这种情况先 cd taoyuan_app/桃源婚恋交友APP 再往下找。
到这里,你手里应该有了一个明确的判断:这包能不能做二开,能做到什么程度,下一步路完全不同。能跑的 APK 和能改的源码是两种交付深度,接下来分别讲这两条路的走法。
3. 把婚恋交友 APP 的工程跑起来:有源码走构建,无源码走验包
接手后的第一件事永远不是读业务代码,而是让工程在本地跑起来。一个构建不过的源码包,业务写得再漂亮也是废纸;一个装不上的 APK,功能再全也跟你没关系。这一章拆成两条路:有 Android 工程源码时怎么把 Debug 包编译出来,只有 APK 时怎么用黑匣子验货判断这包值不值得继续投入。
3.1 有 Android 源码时:Gradle、JDK、SDK 三件套先对齐
婚恋交友这种生命周期长的项目,技术栈很可能停留在两三年前,甚至更早。拿到源码先看 gradle-wrapper.properties 里锁定的 Gradle 版本,再看本机 JDK 版本,最后确认 Android SDK Platform 有没有装 compileSdk 对应的版本。三个版本对不上,报错会让你怀疑人生。
# 查看 Gradle wrapper 锁定的版本
cat gradle/wrapper/gradle-wrapper.properties

# 查看当前 JDK 版本
java -version

# 查看已安装的 Android SDK 平台
ls $ANDROID_HOME/platforms

# 直接构建 Debug 包,带堆栈输出
./gradlew :app:assembleDebug --stacktrace
其中 gradle-wrapper.properties 里 distributionUrl 决定了 Gradle 版本,这行是第一个要检查的地方。Gradle 7.x 通常配合 JDK 11 或 JDK 17,Gradle 8.x 基本要求 JDK 17,版本不匹配会在启动阶段直接报 Unsupported class file major version 之类的错误。 --stacktrace 参数很关键,Android 构建错误默认只显示一句话,加上它才能看到是依赖下载失败还是资源编译问题。
构建期最常见的翻车点有三个。第一个是依赖下载超时,报错形如 Could not download com.android.tools.build:gradle:8.0.2 ,常见做法是在 settings.gradle 里配置国内可访问的 Maven 镜像仓库,但注意只加镜像,不要把原仓库整个删掉。第二个是 AAPT2 error ,这是 build-tools 版本与 compileSdk 不匹配导致的,装对应版本的 build-tools 即可。第三个是 NDK 缺失,如果工程里有 C/C++ 模块,SDK Manager 里把 NDK 和 CMake 一起装上。
Debug 包构建完成后,默认用的是 debug 签名,只能本机安装自测,不能直接上架。这一点验收时要明确记录,否则后续发版阶段就会发现签名问题、重做一遍。构建通过只是起点,真正的业务验证在装到手机上之后才开始。
3.2 只有 APK 时:当黑匣子验货,不鼓励绕过授权做二次分发
很多选型场景下你拿不到源码,rar 里只有一个 APK。这时候要做的是“app逆向”性质的验收,目的是确认包的行为、权限和接口,而不是去破解它。先说边界:只有 APK 的包只能用于评估和验收,如果你没有作者的授权,不能对它做反编译后二次打包、改签名重新分发这类操作。婚恋交友涉及真实用户隐私,版权和合规问题比普通工具类 App 更敏感。
验包的第一步是用 aapt 读取 APK 的元信息:
# 查看包名、版本号、安装所需权限
aapt dump badging app-release.apk

# 反编译资源文件,用于查看 AndroidManifest.xml
apktool d app-release.apk -o apk_decompiled
aapt dump badging 输出的 package: 行里有包名和 versionCode/versionName,uses-permission: 行列出了这个 App 申请的全部权限。婚恋交友 App 最该警惕的几项:READ_CONTACTS(读取通讯录)、ACCESS_FINE_LOCATION(精确定位)、READ_PHONE_STATE(读取设备状态)。如果权限和产品功能对不上,这个包上架时大概率会被应用商店拦。apktool d 解出的是资源和 smali 字节码,主要用途是查看 AndroidManifest.xml 里有没有声明不该有的组件,以及字符串资源里有没有硬编码的接口域名。
接下来做接口层面的验收,最直接的办法是让手机走 HTTP 代理抓包。这一步常常遇到“app 抓包失败”的问题:Android 7.0 以上默认不信任用户安装的 CA 证书,Charles 装好证书依然全是 SSL handshake failed。遇到这种情况,先确认代理端口是否通、证书是否安装到系统信任区(这需要测试机具备系统分区写权限),再判断 App 是否做了证书校验。调试包可以关掉 SSL Pinning,正式包上不要做这类绕过操作,那不是验收而是攻击了。
抓包能看到的接口信息很有价值:请求的域名是 HTTPS 还是明文 HTTP,token 是放在 Header 还是 Body,登录接口有没有传明文密码,有没有在后台悄悄上传通讯录。把这些记录下来,直接决定这个包能不能作为业务基底,也决定你要不要继续找交付方要源码。黑匣子验货的核心就一句话:值不值得投入,取决于你能看到多真实的运行行为。
4. 婚恋交友 APP 的四个必调业务参数:认证、匹配、IM 与合规
工程跑通之后,真正决定产品能不能活的不是界面,是几个业务参数。婚恋交友这个赛道和通用社交最大的区别在于:用户带着明确目的来,平台必须对真实性和安全负责。这章讲我拿到这类项目后一定会调的四个地方,每一个都直接影响转化率、留存和上架审核。
4.1 注册与实名认证:验证码有效期和活体阈值直接决定转化率
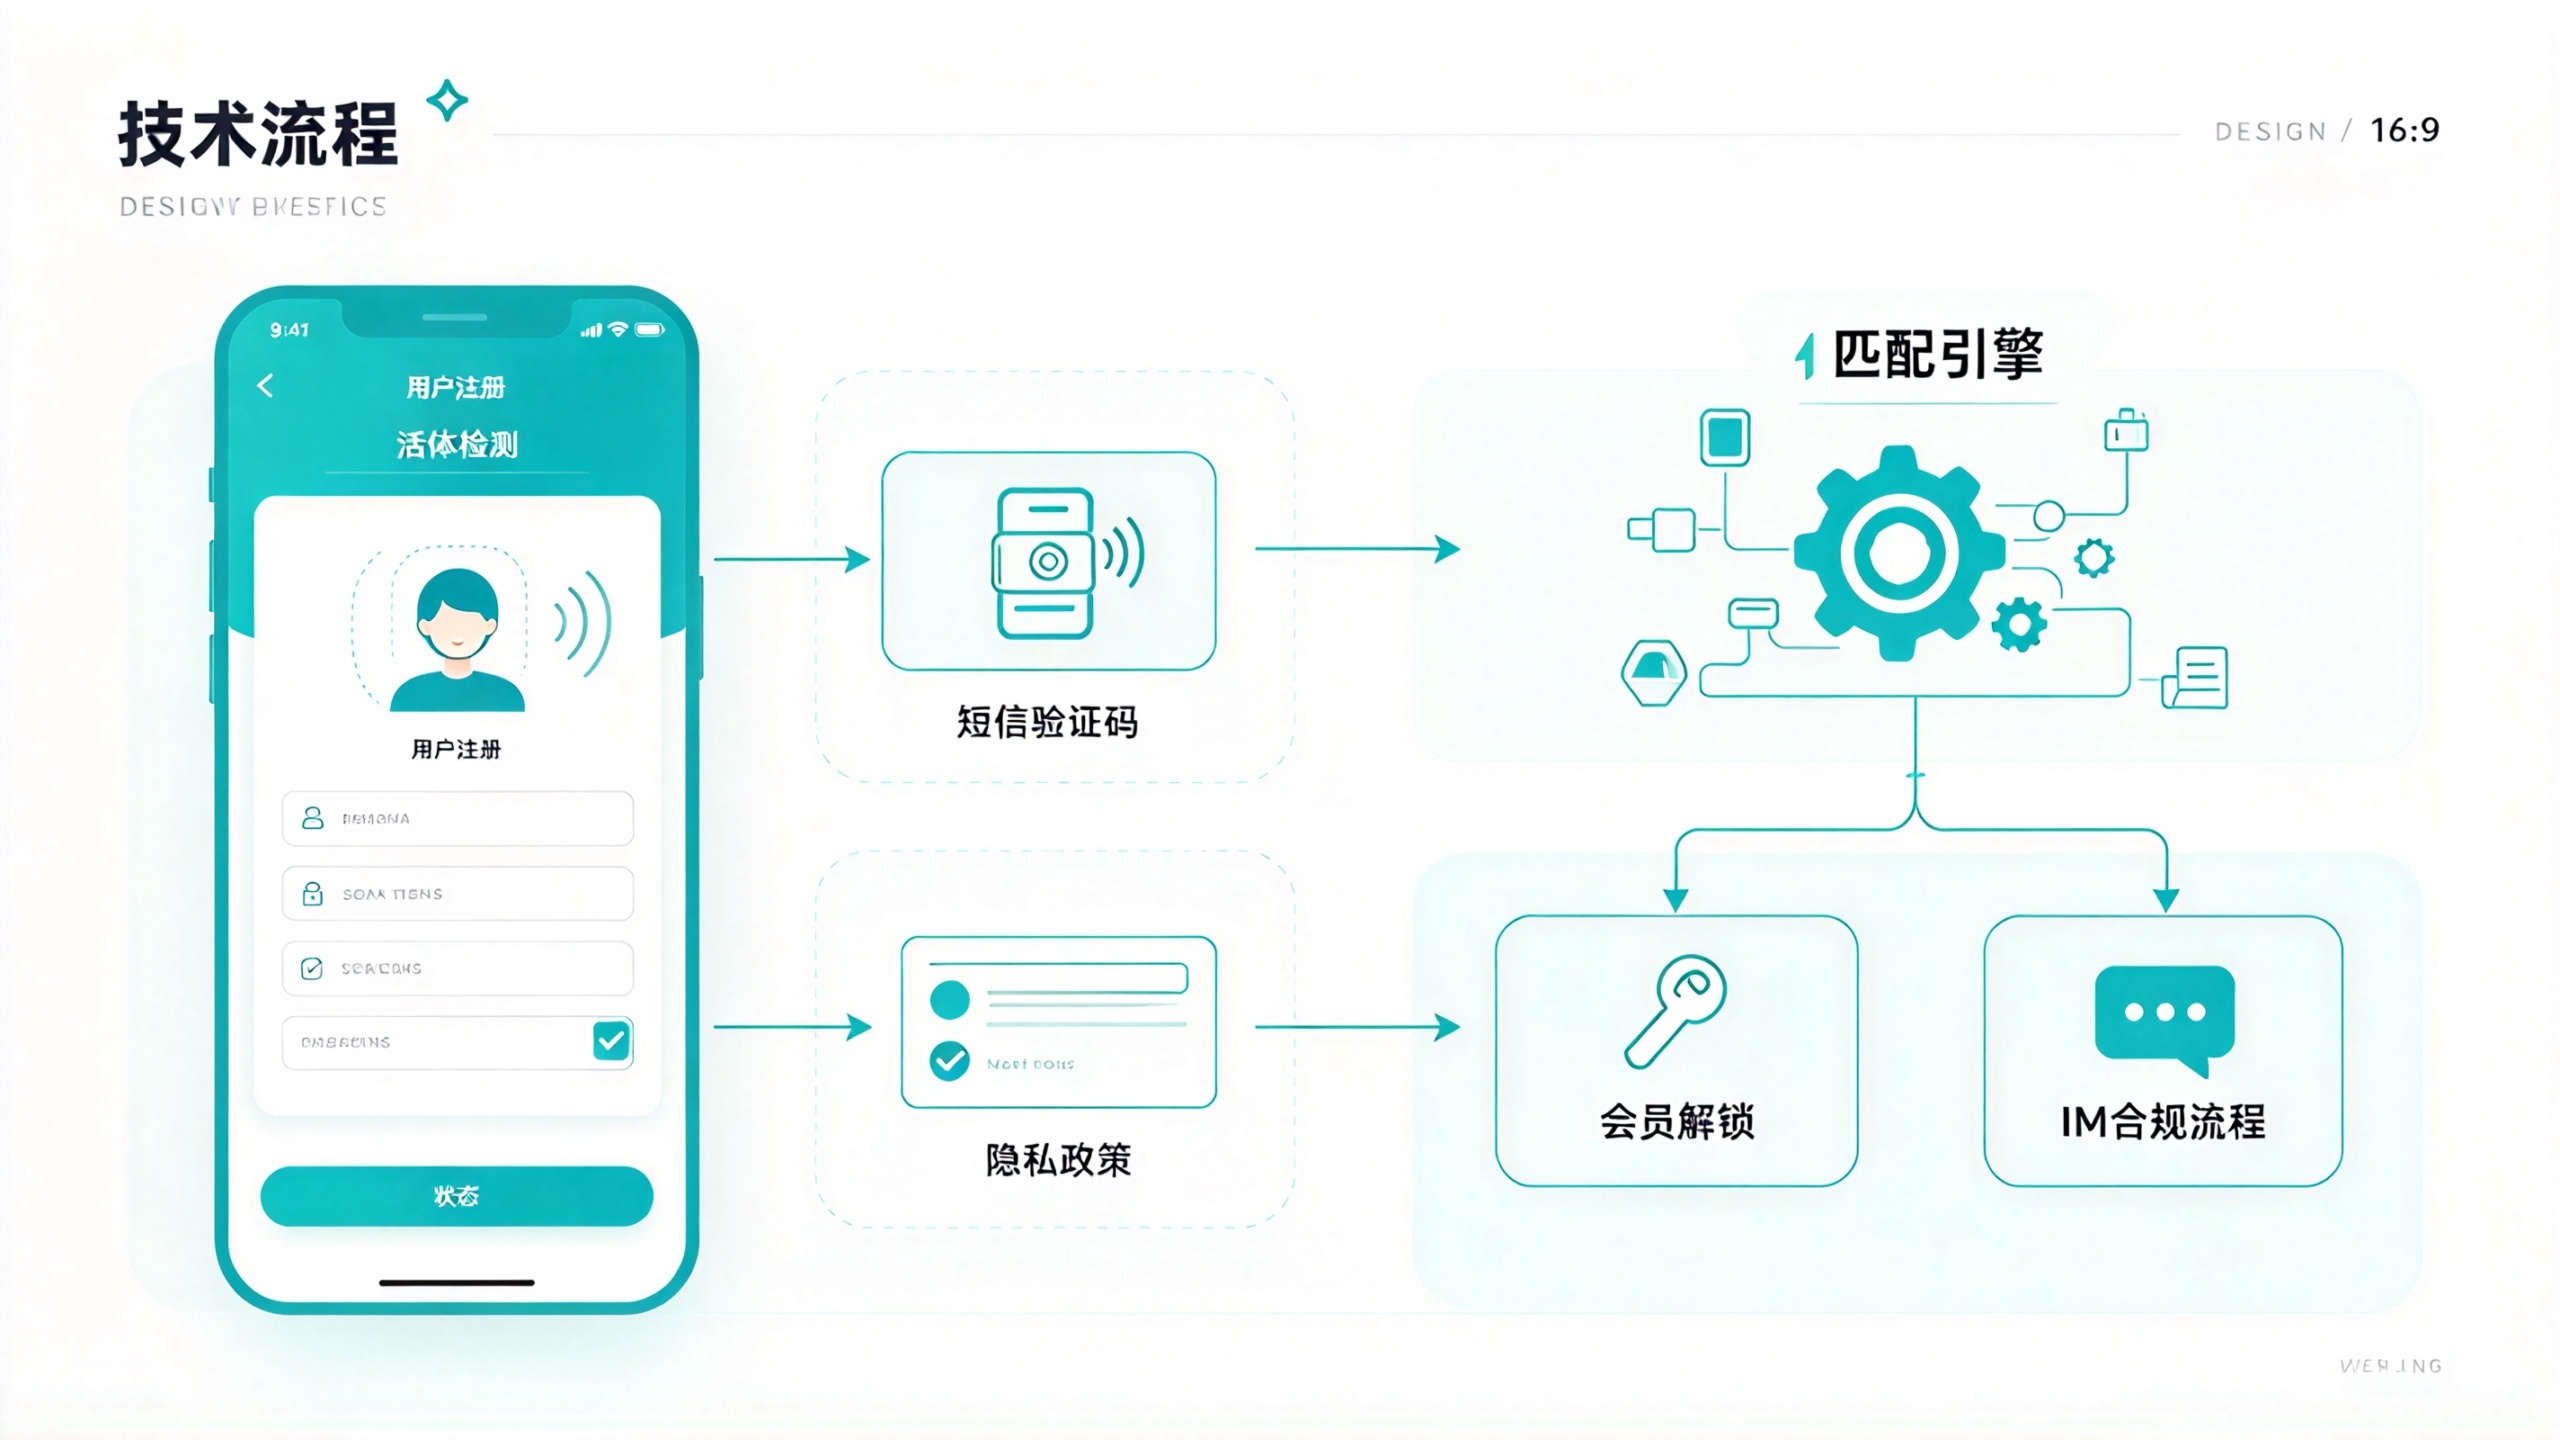
婚恋产品的注册链路比普通 App 重,因为后面所有匹配都依赖用户资料的真实性。短信验证码这块,常见参数配置如下:
参数 | 推荐值 | 设置不当的后果 |
验证码有效期 | 5 分钟 | 太短导致用户还没输完就过期,太长增加被盗用风险 |
同号码重发间隔 | 60 秒 | 太短会被刷短信接口,太长在活动拉新时流失用户 |
单日单号码上限 | 10 次 | 超过后直接锁到次日,防止验证码轰炸 |
人脸活体阈值 | 0.7 ~ 0.8 | 定太高真人容易被拒,定太低照片翻拍能通过 |
隐私政策勾选 | 必须前置 | 不前置上架审核必拒,这是硬红线 |
人脸识别一般对接第三方服务商的 SDK,接入时重点看活体检测是不是在服务端二次校验。有些便宜方案只做客户端检测,抓包改返回值就能绕过,这在婚恋产品里是致命的——虚假性别和照片欺诈会直接击穿信任。验收时我习惯用一张打印照片做测试,如果照片能通过注册,这套认证方案就不合格。
4.2 匹配引擎:距离、活跃度和资料完整度怎么配权重
匹配是婚恋 App 的核心链路,但大多数交付包里的匹配逻辑简单得令人失望——一个 SQL 查年龄区间加性别就完事了。真正能用的匹配至少要有硬性过滤和软性打分两层结构:
{
  "filter": {
    "gender": "female",
    "distance_km": 10,
    "age_range": [22, 35],
    "height_cm": [160, 185],
    "education": "college"
  },
  "score": {
    "recent_active_1h": 0.4,
    "profile_completeness": 0.3,
    "credit_score": 0.2,
    "reg_time_weight": 0.1
  },
  "limit": 20
}
filter 里的条件是硬性的,不满足直接排除,保证用户看到的每个人都在可接受范围内;score 是软性排序,决定同样满足条件的人谁排前面。这里最容易踩的坑是活跃度权重给太高:一个刚注册的用户资料再完整也排不上号,新用户冷启动期间看到全是老人,流失率会很难看。常见做法是给新用户单独走一套冷启动逻辑——前 7 天只看性别、距离和最近活跃时间,排序权重退到后台,等用户有了浏览行为再逐步引入完整打分机制。
credit_score 信用分是婚恋产品特有的参数。用户被举报、拉黑、照片识别异常都会扣分,扣到阈值以下就不参与推荐。这个分不在注册时给,而是在实名认证和活跃行为积累后逐步形成,它本质上是匹配质量的后置保障。
4.3 IM 与消息合规:敏感词前置过滤,陌生人聊天加异步审核
婚恋 App 的即时通讯和熟人社交产品完全不是一个量级的要求。不需要千人千面的群聊体系,但单聊、系统通知、礼物动效这三样必须稳定。技术选型上,自研 WebSocket 在并发量小的时候完全可行,但交付包里更多是直接集成第三方 IM SDK,省掉长连接维护的成本。选型时看三个指标:单聊消息延迟、离线消息推送成功率,以及敏感内容审核接口的灵活性。
陌生人社交的合规压力集中在聊天内容上。我一般会在网关层做敏感词前置拦截,命中就直接不发送,并计入用户行为分;图片和语音消息先转文本再做异步审核,审核通过前双方不可见。这套流程不做,应用商店审核会以“存在色情内容风险”为由拒绝,公安备案阶段更麻烦。聊天记录本身也要定好存储策略:
消息类型 | 处理策略 | 说明 |
文本消息 | 网关前置敏感词过滤 | 命中即拦截,不落库 |
图片消息 | OCR 审核后可见 | 审核队列延迟控制在秒级 |
语音消息 | 转文本后过审 | 转写失败走人工抽检 |
举报单聊 | 拉黑 + 禁言 + 证据留存 | 禁言时长按次数递增 |
4.4 商业化与数据埋点:会员解锁、红娘介入和卸载回收
婚恋产品变现路径比工具类直接:会员解锁“谁看过我”“喜欢我的人”这类强意愿功能,是几乎每个交付包都默认带的赚钱点。首次付费价格定在 99 到 299 区间比较常见,太低拉低心理预期,太高转化率骤降。另一个特色变现场景是红娘服务——用户付费后由真人介入推荐和撮合,这个业务的毛利很高,但依赖运营团队承接,不适合纯线上自动跑。
数据埋点方面,新手团队最容易漏的是“卸载回收”链路。婚恋用户流失后还会回来,因为需求是持续存在的。至少要埋:注册转化(验证码到资料填写完成的分步转化率)、匹配点击率、首次会话时长、付费转化。渠道、城市、年龄段这三个维度必须能交叉分析,否则投放优化无从谈起。这些参数不是上架前才配置的,而是工程跑通当天就应该确认接口有没有留好。我见过太多包,界面做得精致,埋点接口一个没有,后面做增长时只能重新发版补数据,非常被动。
5. 避坑清单:接手婚恋交友 APP 最容易翻车的 6 个地方
这类交接包见多了,问题其实高度重复。下面 6 条按“现象 → 原因 → 解决”记录,都是我在验包和上线过程中真实踩过的,按顺序排查能省掉大量无用功。
5.1 rar 解压报错、密码不对、杀软误报
现象: 7z t 提示 Data Error,或解压时要求输入密码但交付方给的密码怎么都填不对,还有杀毒软件把解压出来的 APK 直接删掉。
原因:网盘传输导致压缩包损坏,文件名编码在跨平台时乱码,部分加固过的 APK 特征被杀软误判,还有交付方把两层压缩密码写反的情况。
解决:先跑 7z t 确认是不是真的损坏;文件名乱码时解压命令加 -mcp=65001 强制 UTF-8 编码;APK 被杀软误报时先对比 MD5,和交付方确认哈希一致再决定是否放行。密码错误不要急着用工具爆破,先问交付方要原始压包记录,多数情况是密码复制时多了空格或者两层密码前后颠倒。
5.2 源码版本和 APK 对不上,改了等于白改
现象:按源码改完功能打出的包,行为和老 APK 完全不同,列表页排序、接口域名甚至界面文案都对不上。
原因:rar 里的 APK 不是这份源码编译出来的,交付方给了你 A 分支的源码和 B 分支的 APK。
解决:用 aapt dump badging app-release.apk 读出 versionName,再对 app/build.gradle 里的 versionCode 和 versionName。对不上就直接找交付方要对应分支,不要自己猜。这个检查应该在解压当天就做,拖到开发中期才发现会浪费整个迭代周期。
5.3 接口地址写死内网 IP,换环境就全线崩
现象:App 在交付方办公室里能跑,拿回自己办公室连不上服务器,日志里全是 Connection refused。
原因:开发阶段把调试用 IP 硬编码进了 BuildConfig 或常量类,交付时没有按环境抽取配置。这种硬编码有时还藏在第三方 SDK 的初始化参数里,搜 192.168. 都搜不全。
解决:全局搜索 http:// 和 IP 地址,把所有接口地址收敛到 BuildConfig.API_BASE_URL,配合 dev、sit、prod 三个 flavor 维度管理。推送 key、地图 key 这类第三方凭证也一样,迁移环境时全部换掉,漏一个就是线上事故。
5.4 HTTPS 抓包失败,先分清是证书问题还是 Pinning
现象:手机设好代理,Charles 里只能看到 TCP 连接,请求全部是 SSL handshake failed,也就是典型的“app抓包失败”。
原因:Android 7.0 以上默认不信任用户安装的 CA 证书,或者 App 在客户端做了证书固定校验。
解决:先访问一个普通网页,确认代理链路本身是通的;再在测试机上把 Charles 证书安装到系统信任区,这一步需要测试机具备系统分区写权限;最后才判断是否做了 SSL Pinning。调试包可以让开发临时关闭校验,正式包上不要进行绕过操作。抓包的目的是确认 App 有没有上传不该传的数据,而不是攻击它。
5.5 权限申明过度,上架被应用商店拒绝
现象:应用宝、小米商店审核反馈“读取通讯录权限与业务功能不符”,直接拒审。
原因:交付方为了让 App“功能完整”,把用不到的权限全部申请了。婚恋交友产品的典型误申请是 READ_CONTACTS ——产品里根本没有邀请好友功能,权限却还挂在 Manifest 里。
解决:对照 aapt dump badging 输出的权限列表逐一审查,没有对应功能调用的权限全部删掉。定位权限改成前台使用,隐私政策里写明每一项权限的用途。这一步不做,上架阶段会被多家商店轮流拒绝一次,特别浪费时间。
5.6 真实性别校验缺失,男女比例失衡引发口碑崩塌
现象:付费用户反馈“匹配到的用户有一半是机器人”,投诉率上升。
原因:很多婚恋包初期为了降低注册门槛,不强制人脸实名,灰产批量注册虚拟账号涌入,性别比例被彻底污染。
解决:注册链路强制人脸活体检测,匹配接口对已实名用户加权排序;存量老用户分阶段做实名补录,补录完成前限制其匹配次数。这个坑属于业务层面的,技术上不难,难在运营决心——强行实名会短期内压低注册转化率,但婚恋产品不压这个,后面成本会高到兜不住。
6. 发版前的自验清单与一个收尾习惯
前面改完,最后一步是发版。很多团队把 APK 往群里一丢就完事,然后等着用户骂。我习惯发版前用一张表过一遍,避免把调试包或问题包放出去:
检查项 | 具体验证方式 | 通过标准 |
核心功能 | 注册、匹配、IM、礼物全链路走一遍 | 无阻断性崩溃 |
性能 | 冷启动计时、内存占用、弱网模拟 | 冷启动 3 秒内,弱网不白屏 |
安全 | 抓包看敏感字段、搜索硬编码 key | 密码不明文传输,无内网 IP |
合规 | 权限列表、隐私政策、未成年人保护 | 与产品功能一一对应,不超申 |
兼容 | Android 8 到 14、主流厂商机型 | 无系统级闪退 |
可访问性 | 系统字体大小切换、无障碍服务 | 布局不重叠、关键按钮可达 |
“app字体设置”这个细节常被忽视。用户把系统字体调到最大后,很多婚恋界面会出现按钮文字截断,而婚恋产品的核心动作按钮偏偏就是“喜欢”“打招呼”这种短词,一旦截断整个转化链路就断了。发版前用系统字体放大模式跑一遍主流程,比测试 20 个机型都值。
另外一个我吃了亏才养成的习惯:每次发版前强制修改 versionCode 和 versionName ,并给 Git 打上 tag。这个动作看似简单,但能保证线上出问题时你永远知道用户装的是哪一版代码,配合崩溃日志能快速定位。它还是你的“后悔药”——哪天发现新版本有严重问题,可以靠版本号准确回滚到上一个可用包,而不是靠猜。
早期接手婚恋交友这类项目时,我犯过一个低级错误:拿到 APK 不看签名信息就直接装,测完功能觉得没问题就让商务去谈上架,结果到了应用商店才发现包是别人的渠道签名,重新签一次等于重新过一遍审核流程。那之后我所有项目统一走一套流程:验包、对齐版本、核对签名、再装机。这个习惯替我省掉的返工时间,比任何技术优化都值。希望帮到你。
本文还有配套的精品资源,点击获取