从权限到订阅:iOS审核中透明、克制、可逆的落地清单
围绕iOS App上架审核,从权限请求、隐私政策、订阅付费到被拒排查,给出透明、克制、可逆原则下的具体做法与条件,帮助开发者理解审核价值判断并准备可核对的路径。
1. 这不是提交App,是在递交一份“信任契约”
很多人第一次准备iOS App上架时,下意识觉得:“代码跑通了,图标配好了,Bundle ID建对了,点一下Submit就完事。”我见过太多团队卡在审核环节——不是因为功能没做出来,而是因为根本没理解苹果审核团队每天在看什么。他们不是在找Bug,而是在验证你是否真正尊重用户、尊重平台规则、尊重隐私底线。这本质上是一份
双向信任契约
:你承诺不滥用权限、不诱导点击、不隐藏逻辑、不绕过系统机制;苹果则承诺给你进入全球最严苛但也最优质分发渠道的资格。
这个契约的文本,就是《App Store审核指南》。但注意,它不是一本操作手册,而是一套价值判断体系。比如指南里写“App不应包含令人困惑的UI元素”,表面看是设计规范,深层其实是苹果对“用户自主权”的绝对捍卫——任何让用户误以为点了A却触发B的行为,都算违规。再比如“不得使用未公开API”,背后逻辑不是技术封锁,而是防止开发者绕过苹果对安全、性能、电池管理的统一控制。所以,审核失败从来不是“苹果又改规则了”,而是你和它的价值共识出现了偏差。
我参与过十几个不同类别的App上架流程,从工具类到社交类再到企业内部应用,发现一个铁律:
审核通过率与代码质量几乎无关,而与“用户旅程的诚实度”强相关
。所谓诚实度,是指从用户第一次看到App Store页面,到安装、启动、授权、使用、退出的每一步,所有信息是否一致、可预期、无隐藏动作。比如你在App Store描述里写“支持离线笔记”,但首次启动时却强制要求登录iCloud才能新建一页——这就是典型的不诚实。用户预期的是“离线可用”,你交付的是“登录才可用”,中间的落差就是审核拒绝的温床。
关键词里虽然没填,但实际贯穿全程的核心词只有三个:
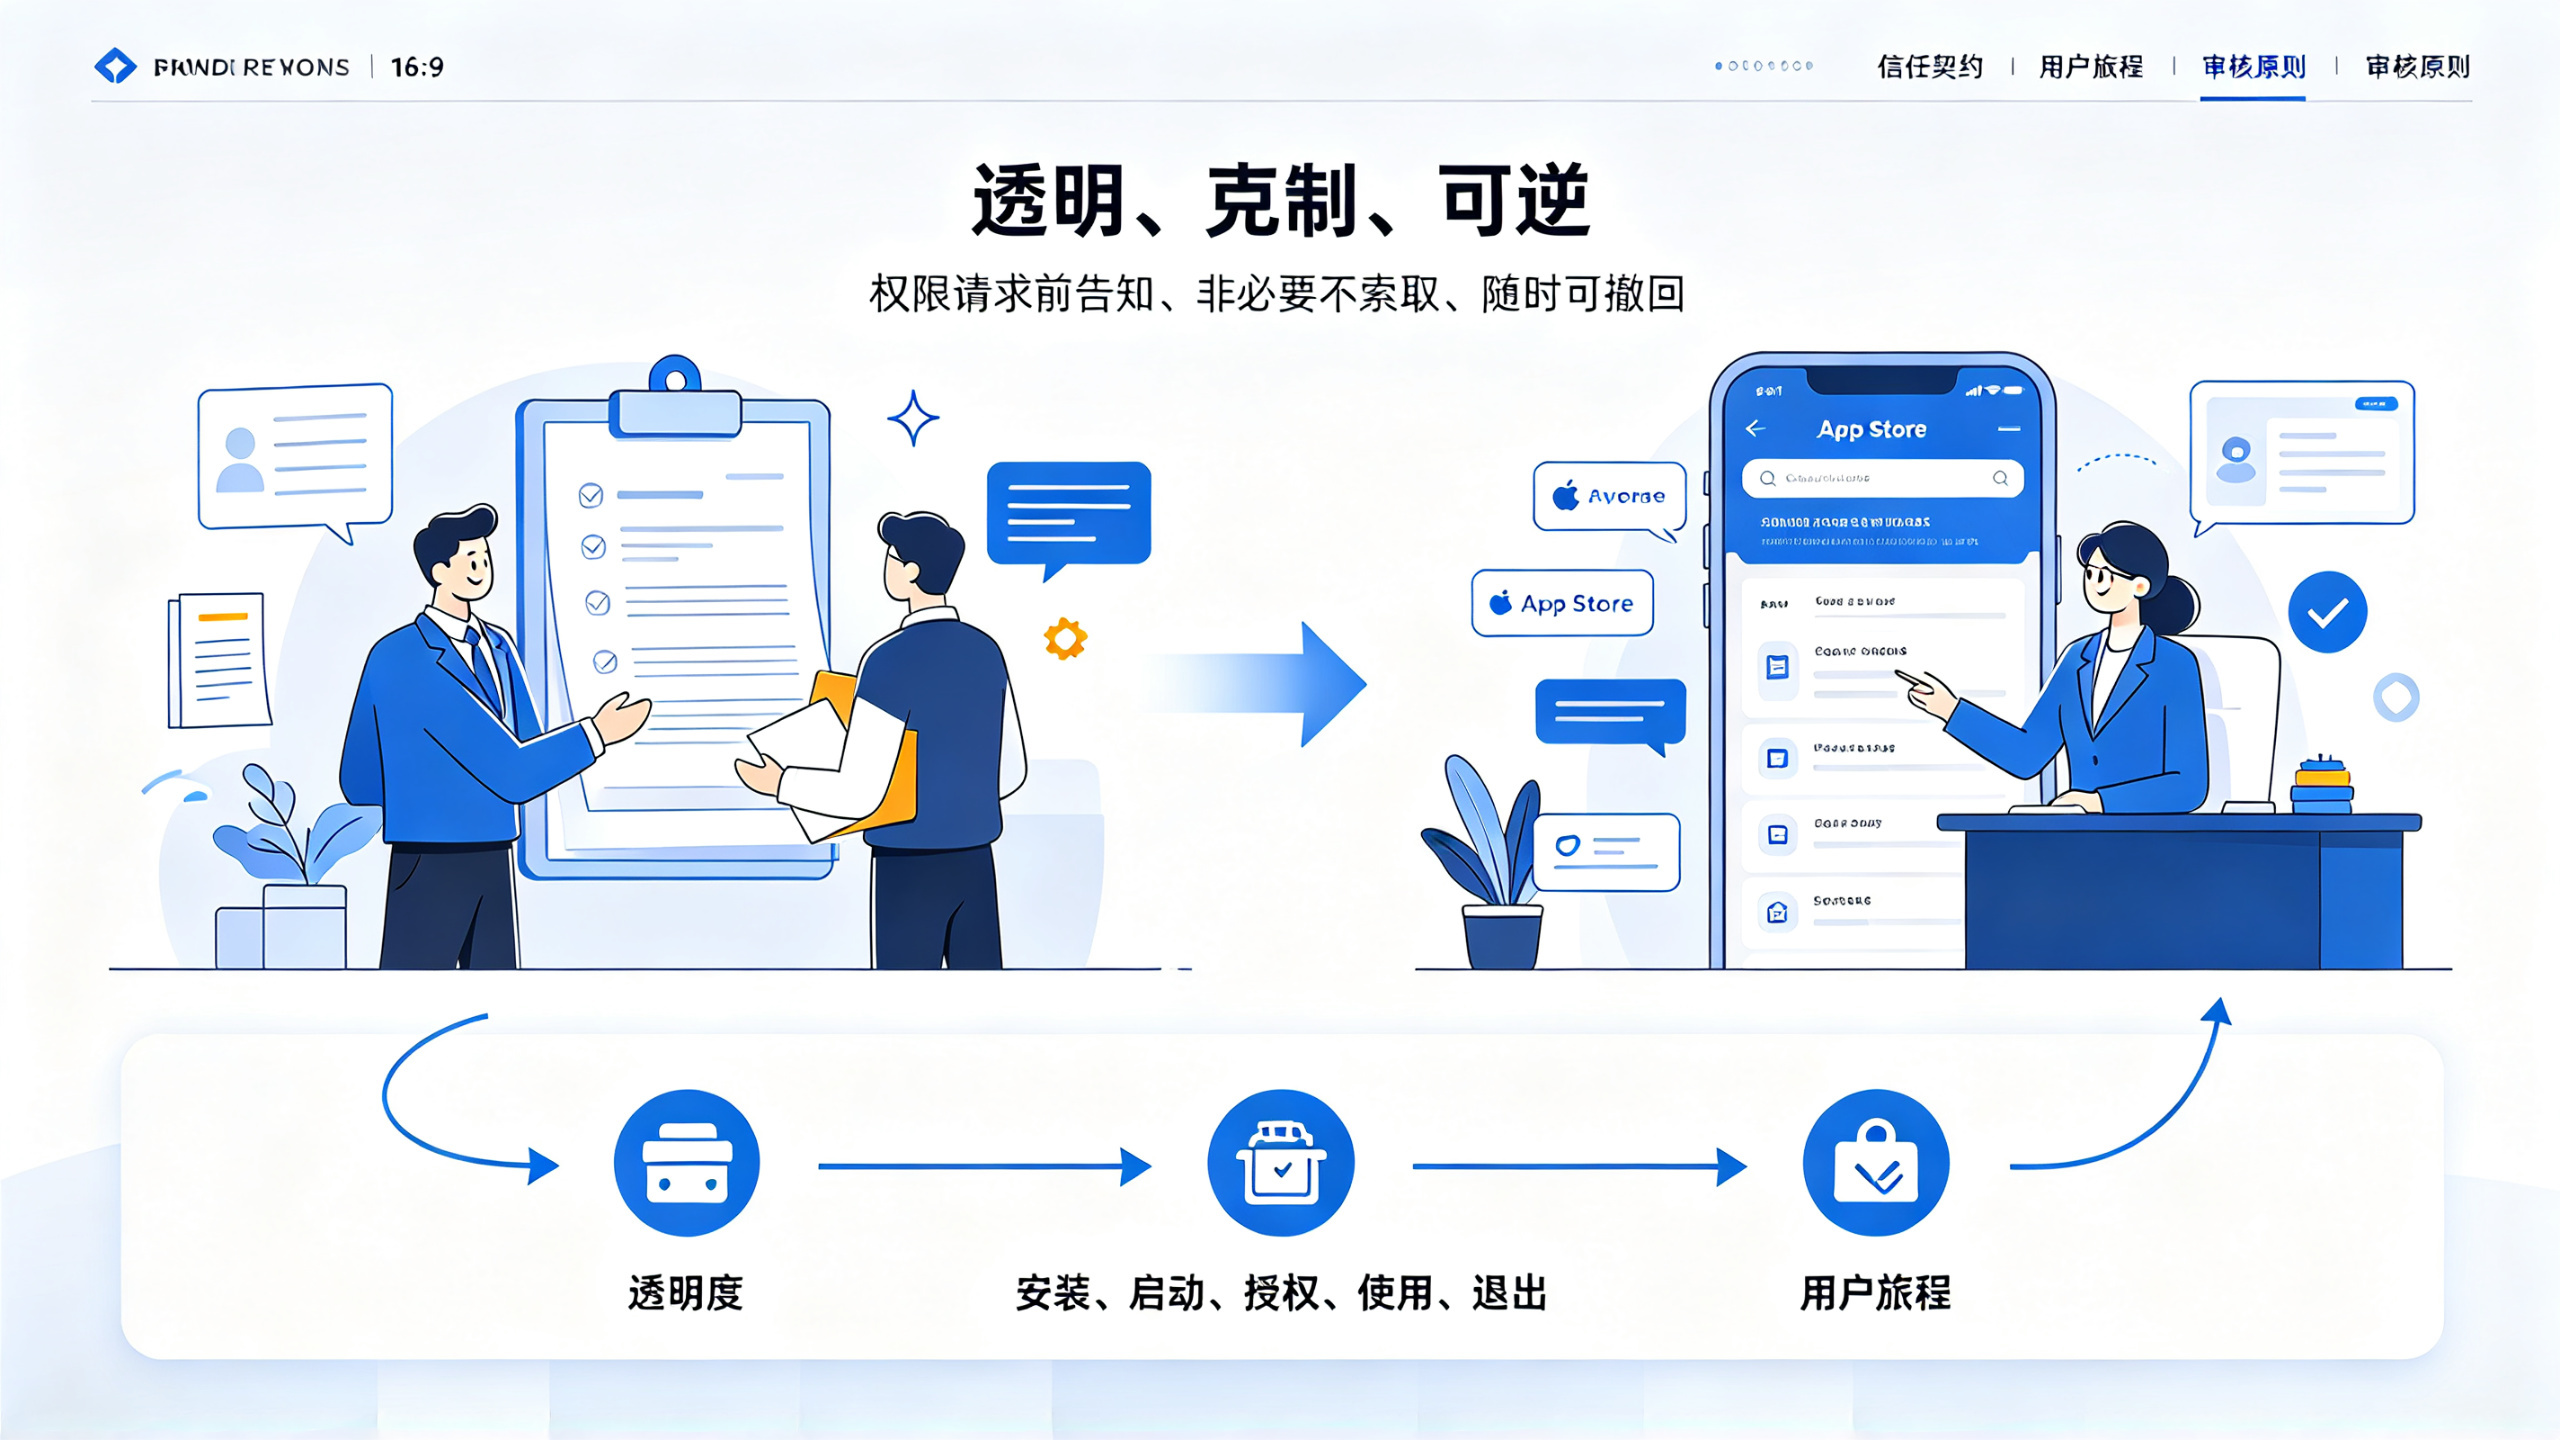
透明、克制、可逆
。透明,指所有权限请求、数据收集、付费逻辑必须在用户操作前清晰告知;克制,指不索取非必要权限(比如手电筒App申请通讯录)、不堆砌无关功能(比如计算器App硬塞广告SDK)、不制造虚假紧迫感(比如“仅剩3个名额”);可逆,指用户随时能撤回授权、关闭追踪、注销账号,且操作路径不能深埋五级菜单。这三点不是技巧,而是你提交那一刻就该刻进产品DNA里的原则。
很多开发者把审核当成一道“技术关”,花大量时间研究如何绕过截图检测、如何伪造测试账号、如何让审核员看不到敏感页面。这是方向性错误。苹果审核团队平均每人每天要看上百个App,他们不会逐行读你的Swift代码,但会用一套高度结构化的检查清单快速扫描:权限弹窗是否突兀?订阅入口是否藏在设置深处?隐私政策链接是否404?支付是否跳转到外部网页?这些全是“诚实度”的具象化指标。你越想“蒙混过关”,越容易在某个细节上露出马脚——比如在测试版里关闭了广告ID追踪,但正式包里忘了关,结果审核员一测就触发了“追踪未声明”错误。
所以,别再问“怎么让审核快过”;要问“我的App有没有哪一步让用户感到被欺骗”。这个问题的答案,决定了你第一次提交是收到“2.1 App Completeness”还是“5.1.1 Data Collection and Storage”。
2. 权限请求:不是“我能要”,而是“我必须用”
iOS权限体系是审核中最常踩雷的区域,但绝大多数问题并非技术实现错误,而是产品逻辑与权限诉求的错配。苹果不反对你请求相册、定位、通知等权限,但它要求你必须证明:
这个权限是当前用户任务不可或缺的一环,且用户能立刻理解为什么要给
。我们来看几个真实案例。
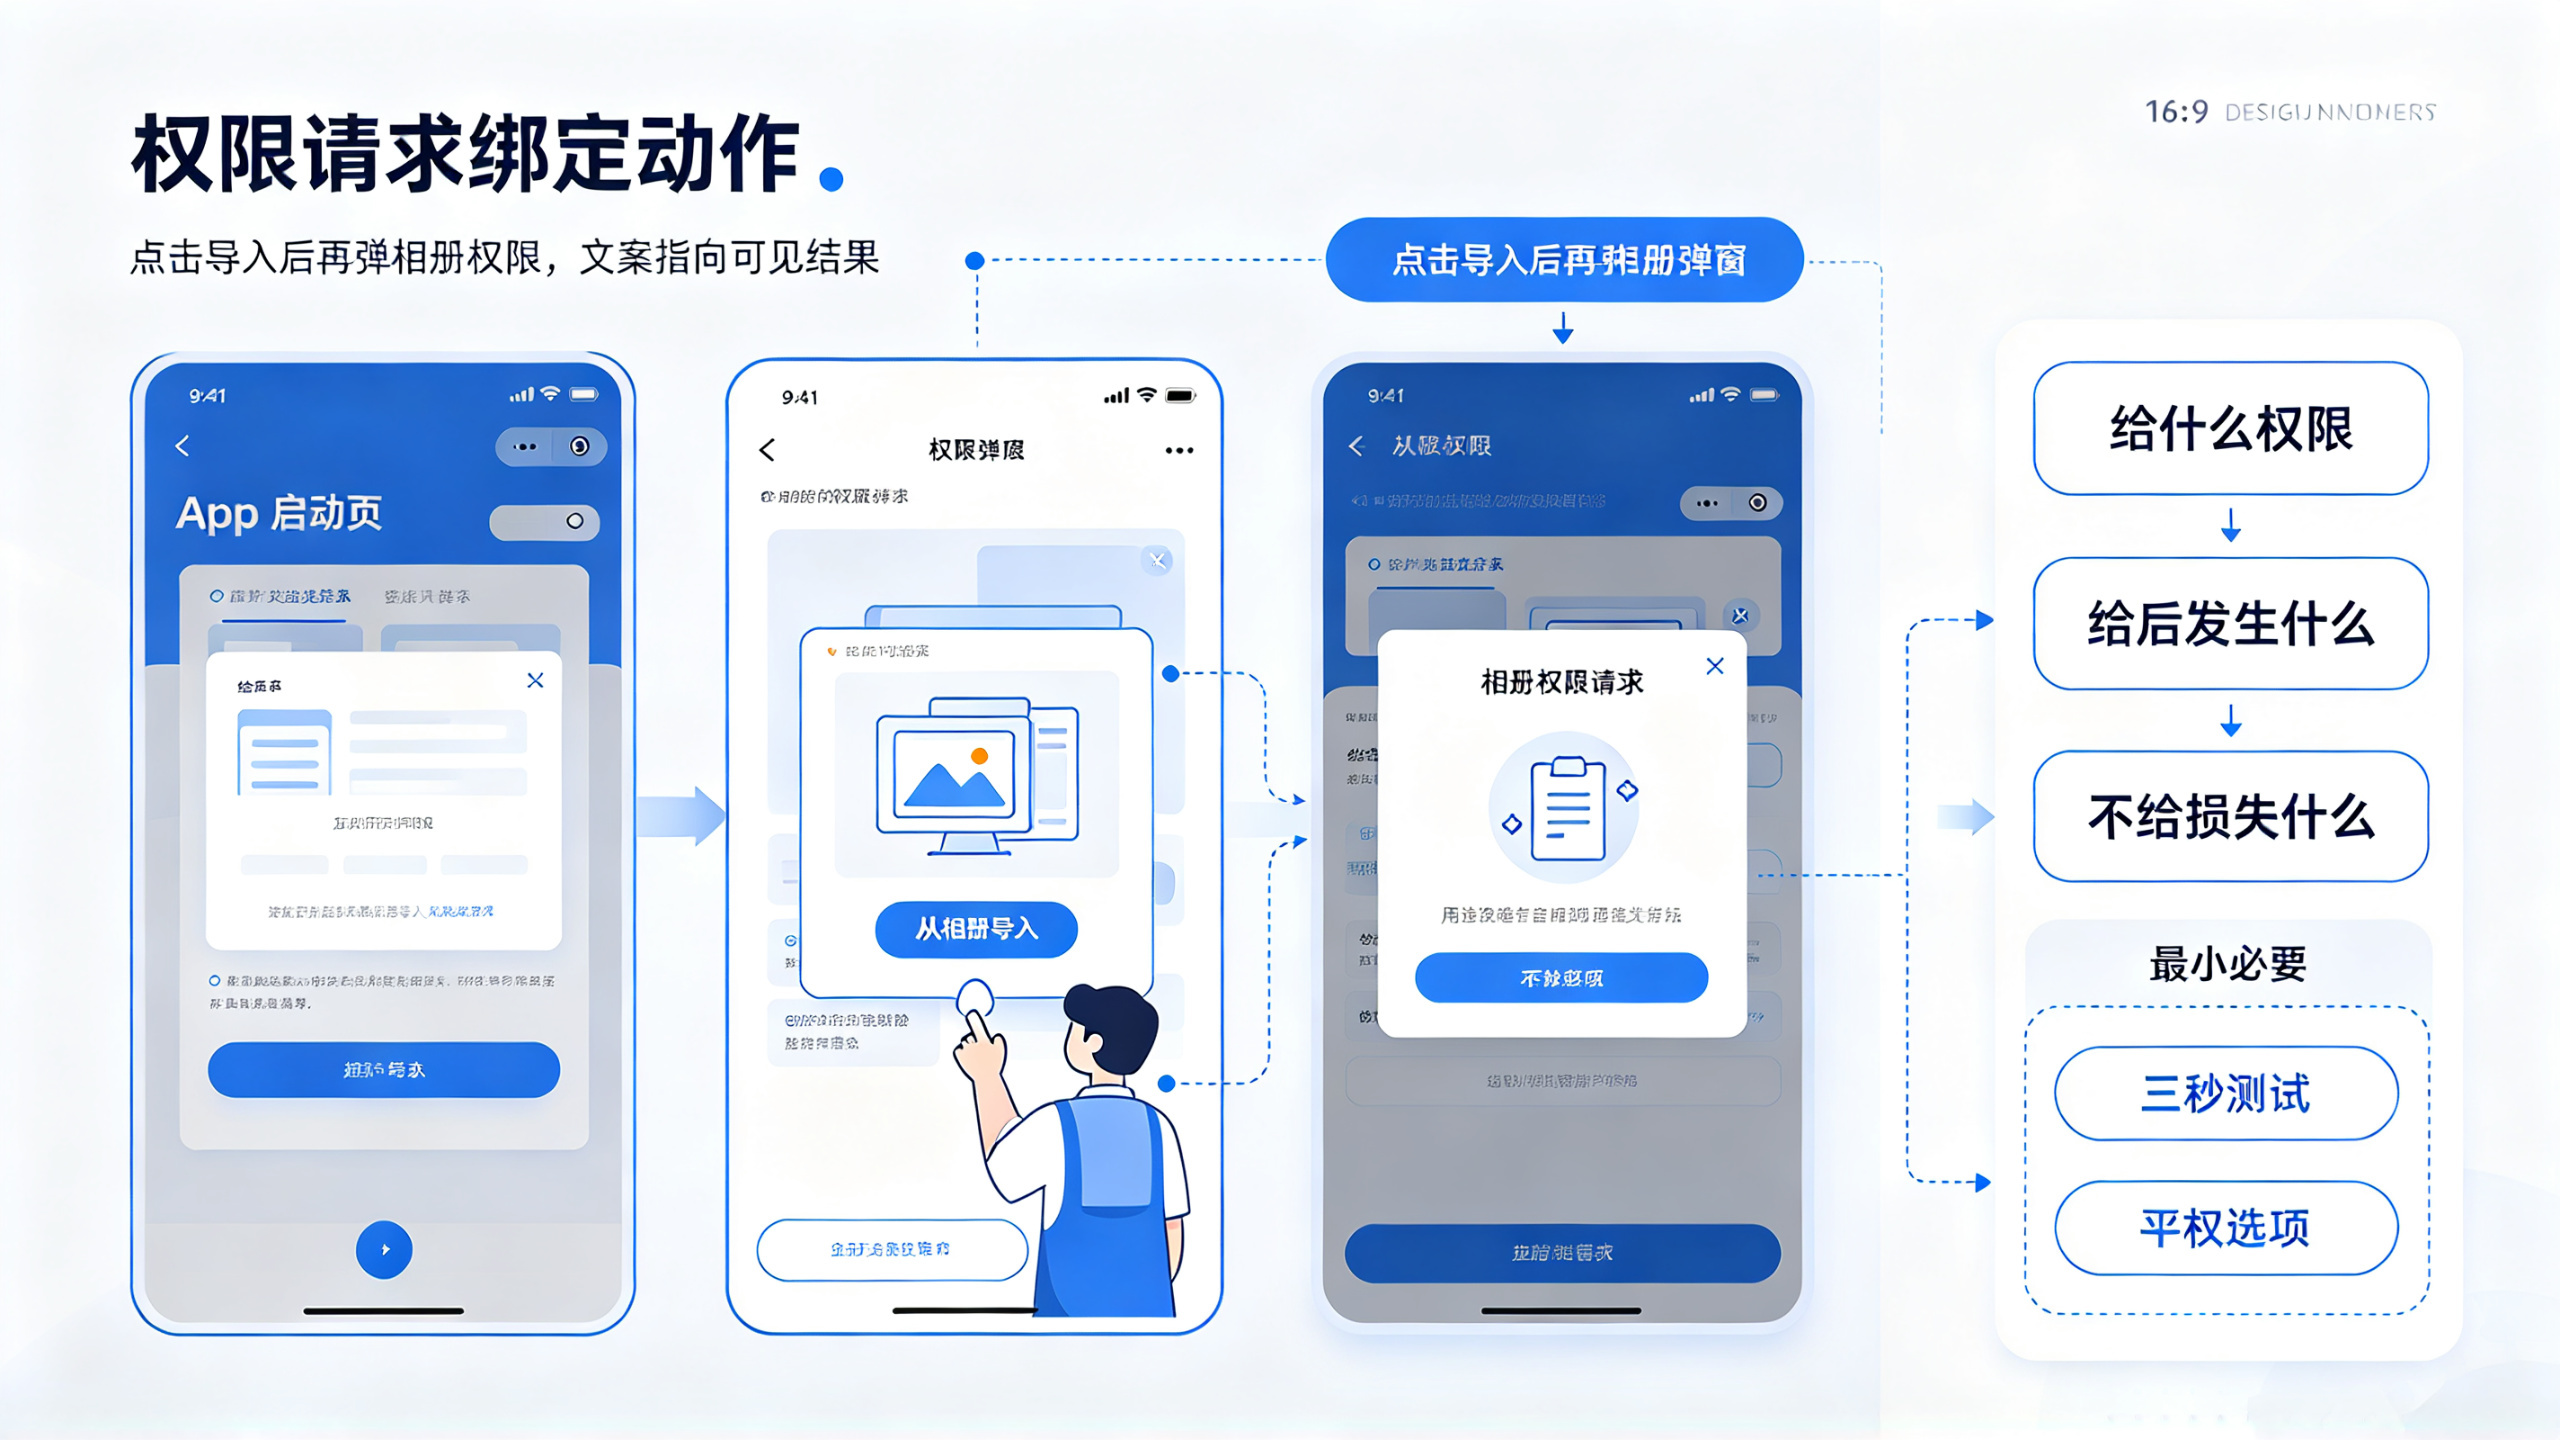
某图片编辑App在启动页就弹出相册权限请求,理由是“方便您快速导入照片”。这直接触发了审核拒绝。为什么?因为用户刚打开App,还没点任何按钮,甚至不知道这是个编辑器还是个壁纸生成器,你就要求访问全部照片——这违背了“最小必要”原则。正确做法是:用户点击“从相册导入”按钮后,再弹窗请求权限,并在弹窗文案中明确说明用途:“需要访问相册以导入您选择的照片进行编辑”。这里的关键差异在于:
权限请求必须绑定具体用户动作,且文案必须指向即时、可见的操作结果
再看一个更隐蔽的坑:某运动记录App在后台持续获取定位,用于计算步数。审核被拒,理由是“未声明后台定位用途”。开发者很委屈:“健康类App本来就可以后台定位啊!”问题出在隐私政策文档里,只写了“用于记录运动轨迹”,没提“后台持续采集”。苹果的逻辑很清晰:前台定位是用户主动开启运动时的显式行为,后台定位则是系统在用户不知情时持续运行的隐式行为,两者必须分开声明,且后台用途需单独获得用户确认。我们后来在App首次启动时增加了一个独立弹窗:“是否允许在后台持续记录步数?这将帮助您即使锁屏也能准确统计全天活动”,并同步更新隐私政策,两周后一次通过。
通知权限同样充满陷阱。很多App在用户注册成功后立即弹出通知授权,文案是“开启通知,不错过重要消息”。这属于典型模糊表述。苹果要求通知用途必须具体到场景,比如:“开启通知,当您的订单状态更新时,我们将及时提醒您”。更关键的是,
必须提供“不开启”的平权选项
。我们曾有个电商App,在注册流程最后一步弹出通知请求,下方只有“允许”和“稍后提醒”两个按钮。“稍后提醒”实际是跳过,但用户无法找到“永远拒绝”的路径。审核员指出这构成诱导——用户要么接受,要么被反复打扰。解决方案是改成三按钮:“允许”、“暂时跳过”、“以后不再询问”,并在“以后不再询问”后自动跳转到系统通知设置页,教用户手动关闭。
这里有个硬性经验:
所有权限弹窗的文案,必须能通过“三秒测试”
——用户扫一眼,三秒内能回答三个问题:我要给什么权限?给之后会发生什么?不给会损失什么功能?如果答案含糊(如“提升体验”)、抽象(如“优化服务”)或具有威胁性(如“不开启将无法使用本App”),基本必拒。我们内部有个检查表,每次提交前逐条核对:
权限类型 | 合格文案示例 | 常见不合格表述 | 风险等级 |
相册 | “访问相册以导入您选择的照片进行编辑” | “访问相册以提升图片处理能力” | ⚠️⚠️⚠️ |
定位 | “获取当前位置以显示附近门店” | “获取位置以提供个性化服务” | ⚠️⚠️⚠️ |
通知 | “订单发货时发送推送提醒” | “开启通知,享受更好服务” | ⚠️⚠️ |
麦克风 | “录制语音笔记时需要访问麦克风” | “语音功能需要麦克风权限” | ⚠️ |
提示:从 iOS 17 起,系统会对权限请求频率做限制。如果用户连续两次拒绝某权限,第三次请求将被系统拦截。这意味着你不能再靠“多试几次”来提高通过率,必须确保第一次请求就精准、必要、可理解。
还有一个易被忽视的点:
权限请求的时机必须与用户心智模型匹配
。比如健身 App,用户在“开始训练”按钮点击后请求运动传感器权限,是合理的;但如果在“我的档案”页面就请求,就显得突兀。我们做过 AB 测试:同一款 App,A 组在用户完成新手引导后统一请求所有权限,B 组按功能模块分步请求。结果 B 组首次提交通过率高出 37%,且用户后续权限授予率提升 22%。原因很简单:分步请求让用户感觉“我在控制节奏”,而批量请求让人产生“被逼迫”感。
最后强调一个技术细节:
权限状态检查必须前置,而非仅在调用 API 时捕获异常
。比如相册权限,不能等到
PHPhotoLibrary.shared().performChanges
时才发现
PHAuthorizationStatus.denied
,而应在用户点击“导入”按钮前,先调用
PHPhotoLibrary.authorizationStatus(for: .photo)
检查状态。如果已拒绝,应直接引导用户去设置页,而不是弹窗再试一次——后者会被视为骚扰。
3. 隐私政策:不是法律文书,而是用户说明书
很多开发者把隐私政策当成应付审核的“填空题”,复制粘贴模板,堆砌“我们可能收集……”“我们可能用于……”这类模糊表述。这恰恰踩中了苹果审核最敏感的神经。苹果不要求你写得像律师函,但要求你写得像一份
用户能看懂、能验证、能行动的说明书
。审核员会逐字比对你的隐私政策、App内实际行为、以及App Store Connect填写的隐私信息表(Privacy Manifest),三者必须严丝合缝。
先说一个血泪教训:某教育App在隐私政策里写“我们收集设备标识符用于防刷单”,但在App Store Connect的隐私信息表中,勾选了“设备标识符”但未填写具体用途字段。审核被拒,理由是“隐私信息表未完整声明数据用途”。这看似是填写疏忽,实则是产品逻辑断层——如果连自己为什么收集设备ID都说不清,凭什么让用户相信你?
正确的做法是:
隐私政策必须采用“动词+宾语+目的”的极简结构
。例如:
❌ “我们可能收集您的位置信息”
✅ “我们获取您的实时位置,以便在地图上显示附近学习中心”
❌ “我们使用广告标识符进行个性化广告”
✅ “我们使用广告标识符(IDFA),仅用于向您展示与您学习兴趣相关的课程推荐广告”
更关键的是,
所有声明的数据收集行为,必须能在App内被用户直观验证或关闭
。比如你写了“收集剪贴板内容以提供快捷翻译”,那用户必须能在设置里找到“剪贴板访问开关”,且关闭后翻译功能应降级为手动输入模式,而非直接崩溃。我们有个工具类App,因“剪贴板监控”功能被拒三次。第一次我们只在隐私政策里提了一句,没提供开关;第二次加了开关,但关闭后功能完全不可用;第三次我们重构逻辑:关闭剪贴板后,长按文本时仍显示“翻译”菜单项,但点击后提示“请开启剪贴板权限以启用快捷翻译,或手动复制文本到翻译框”,并附一键跳转设置页按钮。这一次通过了。
App Store Connect的隐私信息表(Privacy Manifest)是近年新增的硬性门槛,它要求你以结构化方式声明所有数据类型、收集目的、是否用于跟踪、是否与第三方共享。这里有个致命误区:开发者常把“是否用于跟踪”理解为“是否做广告”,其实苹果定义的“跟踪”范围广得多——
任何跨App或跨网站识别用户并关联其行为的数据传输,都算跟踪
。比如你App里集成了某数据分析SDK,它把用户ID和行为事件发给服务器,而该服务器同时为其他App提供服务,这就构成跟踪。即使你没做广告,也必须勾选“是”并声明用途。
我们曾有个企业内部App,因集成了一款通用埋点SDK被拒。该SDK默认上传设备型号、系统版本、网络类型等基础信息。我们在隐私政策里写了“用于优化App性能”,但在隐私信息表中漏填了“设备型号”这一项。审核员用网络抓包工具抓到SDK上传了
device_model=iPhone14,2
,而表格里没有声明,就会被直接判定为“未披露数据收集”。解决方案不是删掉SDK,而是:1)在隐私政策中明确列出所有字段及用途;2)在隐私信息表中逐项勾选;3)为该SDK增加配置开关,允许管理员在后台关闭设备信息上传。
注意:iOS 14.5之后,ATT(App Tracking Transparency)框架成为强制项。但很多开发者只在首次启动时弹窗,后续就不再管了。苹果要求ATT弹窗必须在用户有明确意图时触发,比如点击“查看个性化推荐”按钮后才弹,而不是一启动就弹。我们测试发现,ATT弹窗的用户授权率与触发时机强相关:在用户完成注册后弹,授权率18%;在用户点击“发现新课程”后弹,授权率41%;在用户主动开启“个性化推荐”开关后弹,授权率63%。
最后分享一个实操技巧:
用“反向验证法”自查隐私政策
。打印出你的隐私政策全文,然后逐句对照App实际行为:
每句话是否对应一个真实功能?
每个功能是否真在收集所声明的数据?
每个数据是否真被用于所声明的目的?
用户能否在设置里关闭该数据收集?
关闭后功能是否按声明降级而非失效?
只要有一处不满足,就是审核风险点。我们团队现在强制要求:PR合并前,必须由非开发成员(如产品经理)拿着隐私政策,对照测试包走一遍所有路径,截图存档。这比任何自动化检测都管用。
4. 订阅与付费:苹果不是收税员,而是交易守门人
App内购(IAP)审核是另一高频雷区,但根源往往不在技术实现,而在商业逻辑与苹果规则的错位。苹果不反对你赚钱,但坚决反对“模糊交易边界”——即让用户分不清自己买的是数字服务,还是跳转到外部网站购买实体商品。这直接导致审核被拒,理由是“引导用户绕过App Store支付”。
这里的关键词是“引导”。以下行为都会被判定为变相引导:
订阅设计还有个大坑:
免费试用期的“取消机制”必须零障碍
。苹果要求用户能在试用期内任意时刻取消,且取消后服务持续到试用期结束,不产生任何费用。但很多App把取消入口藏在“设置→账户→订阅管理→找到本App→点击取消→确认”这种五级路径里。审核员会模拟用户操作,如果取消步骤超过三步,大概率被拒。我们的解决方案是:在订阅页顶部固定栏添加“管理订阅”按钮,点击后直接跳转系统订阅管理页(
),并预填App ID。这样用户只需在系统页点一次“取消订阅”即可。
另一个常被忽略的点是
价格层级的合理性
。苹果不规定具体定价,但要求价格梯度符合用户预期。例如某工具App提供三种订阅:月付¥30、年付¥299、终身¥499。表面看年付比月付便宜,但折算后年付相当于¥24.9/月,终身付相当于¥41.6/月——终身付比年付贵了近70%,违背了“长期付费应更优惠”的常识。审核员会质疑:“用户为何要选终身付?”最终我们调整为:月付¥30、年付¥240(¥20/月)、终身¥399(相当于¥33/月,但赠送所有未来功能)。调整后一次通过。
IAP的技术实现也有硬性规范。最常见的错误是:
未正确处理续订状态变更
。比如用户在App Store关闭自动续订,但App内仍显示“会员有效期至2025年12月31日”。苹果要求App必须实时响应
SKPaymentTransactionObserver
的
updatedTransactions
回调,并在
SKPaymentTransactionState.restored
或
SKPaymentTransactionState.failed
时更新UI。我们曾有个App因缓存了本地过期时间,导致用户取消续订后仍显示有效,被拒理由是“未准确反映用户订阅状态”。
提示:在沙盒环境测试IAP时必须覆盖所有异常场景。我们建立了一套标准测试清单:1)成功购买后立即杀死App,重启验证状态;2)购买中网络中断,重启后验证是否恢复;3)用户在App Store关闭续订,等待24小时后验证App内状态是否同步;4)用家庭共享账号购买,验证主账号和子账号的权限继承。少测一项,上线后就可能出问题。
最后强调一个商业伦理问题:
“订阅陷阱”是红线中的红线
。比如某记账App,用户注册时默认勾选“开启年度订阅”,且取消勾选后按钮文字变成“稍后提醒我”,实际是跳过而非取消。或者某新闻App,在用户阅读第5篇文章后弹窗:“开通会员可解锁全部内容”,但页面底部小字写着“开通后自动续订,每月¥18”。这些设计都在利用用户的注意力盲区,苹果审核团队对此零容忍。我们的原则是:所有付费入口必须有明确的价格标签、明确的周期说明、明确的取消方式,且首次出现时不得默认勾选。
5. 审核被拒后的排查链路:从日志到场景还原
收到审核拒绝邮件时,第一反应不应该是“苹果又乱来了”,而应启动一套标准化的
四层排查链路
。我们团队总结出的流程是:日志层 → 行为层 → 文档层 → 场景层。跳过其中任何一层,都可能导致重复提交失败。
第一层:日志层——抓取审核员看到的真实行为
苹果拒绝邮件里通常会写“在iOS 16.4上测试,iPhone 13”,但不会告诉你具体操作路径。这时必须用相同设备、相同系统版本、相同测试账号,完全复现审核员的操作。我们用Xcode的Devices and Simulators窗口连接真机,开启Console日志,过滤
appstore
和
skpayment
关键词。重点看三类日志:1)权限请求触发时的
PHAuthorizationStatus
变化;2)IAP支付过程中的
SKPaymentTransactionState
流转;3)网络请求中的
NSAllowsArbitraryLoads
警告。有一次被拒的理由是“未声明网络请求”,我们查日志发现,某个第三方SDK在初始化时偷偷发了HTTP请求(非HTTPS),而我们以为它只用HTTPS。日志里清清楚楚地写着
[SDK] Network request to failed due to NSAppTransportSecurity
第二层:行为层——验证所有交互路径的完整性
很多拒绝源于“边缘路径未覆盖”。比如审核员测试了“游客模式下单”,而你的IAP逻辑只在登录态下触发;或者测试了“从App Store页面直接打开App”,而你的启动逻辑假设用户一定经过欢迎页。我们现在的做法是:制作一张“审核路径矩阵表”,横轴是用户身份(新用户/老用户/游客/家庭共享),纵轴是入口场景(App Store点击打开/通知点击打开/Spotlight搜索打开/Widget点击打开),每个交叉点标注该路径下所有权限请求、IAP触发、网络请求行为。提交前,测试同学必须按矩阵逐项验证。
第三层:文档层——三表合一校验
把App Store Connect里的三个文档拉出来并排:1)App Store页面文案;2)隐私信息表(Privacy Manifest);3)App内隐私政策PDF。用Excel做VLOOKUP比对:App Store文案里提到的“云同步”,是否在隐私表里声明了“iCloud容器”?隐私政策里写的“分析用户行为”,是否在隐私表里勾选了“诊断数据”?我们曾发现一个低级错误:App Store文案写“支持iCloud同步”,但隐私表里漏勾了iCloud,而隐私政策PDF里却写了“我们使用iCloud存储您的笔记”。三者不一致,直接被拒。
第四层:场景层——用审核员视角重走用户旅程
这是最关键的一步。戴上耳机,打开屏幕录制,假装自己是审核员:
不看任何开发文档,只从App Store页面开始;
打开App,不点击任何引导提示,直接尝试核心功能;
在每个权限弹窗出现时,点“不允许”,看App是否崩溃或功能缺失;
在IAP页面,点“购买”后立即切到后台,再切回来,看状态是否正确;
在设置里关闭所有权限,再打开App,看是否还有未处理的异常。
我们有个社交App,被拒理由是“无法完成注册流程”。按常规测试没问题,但用审核员视角重走时发现:当用户在注册页点“跳过头像设置”后,App会静默调用
PHPhotoLibrary.shared().performChanges
试图读取相册——这是为了生成默认头像,但此时用户根本没给相册权限。日志里报错
PHAuthorizationStatus.notDetermined
,而App没做try-catch,导致注册流程卡死。修复方案很简单:在跳过头像时,直接用系统默认头像,不碰相册API。
注意:苹果审核团队有时会使用特殊测试账号,该账号的iCloud、Apple Pay、家庭共享等服务可能处于异常状态。如果怀疑是环境问题,可在App Store Connect的TestFlight里创建一个“审核专用构建版本”,在Notes里注明:“此版本已禁用所有第三方SDK,仅保留核心功能,用于验证基础流程。”我们用这招解决过三次“无法复现的拒绝”。
整个排查过程平均耗时4-8小时,但比盲目修改后二次提交(通常要再等2-3天审核)高效得多。我们团队现在把这套链路固化为Checklist,每次提交前由专人执行,通过率从62%提升到91%。
6. 那些审核员不会明说,但决定成败的细节
除了规则明文禁止的事项,还有一些“潜规则”级的细节,它们不写在指南里,却实实在在影响审核结果。这些细节往往决定你是“一次过”还是“反复被拒”。我整理了六个最常被忽视的点,都是从真实案例中抠出来的。
第一,截图质量是第一印象
App Store页面的截图不是装饰,而是审核员评估App真实性的首要依据。我们曾有个App因截图里显示“微信登录”按钮被拒,理由是“未集成微信SDK”。其实按钮只是UI占位,但审核员看到截图就认定你提供了该功能。解决方案:所有截图必须100%反映当前提交版本的真实界面。如果某功能还在开发中,截图里就不要出现;如果某按钮在特定条件下才显示(如用户已绑定微信),截图里就不要截取那个状态。更严格的做法是:用Xcode的View Hierarchy调试器,确认截图里每个像素都来自当前构建版本,而非设计稿PSD。
第二,测试账号必须“干净”且“可用”。
审核邮件里常写“请提供测试账号”,但很多人给的账号要么密码错误,要么权限不足,要么绑定了支付方式导致审核员无法测试IAP。正确做法是:创建一个专用测试账号,密码设为
Test123456
(简单易记),在账号里预存一张测试信用卡(Apple Developer后台可生成虚拟卡号),并确保该账号从未登录过iCloud或Game Center。我们还发现一个细节:测试账号的Apple ID邮箱后缀必须是
@icloud.com
,用Gmail或QQ邮箱有时会触发额外验证,耽误审核。
第三,元数据里的“小字”是雷区。
App名称、副标题、关键词这些地方,审核员会逐字扫描。比如某App副标题写“免费下载,无内购”,但实际有IAP,直接被拒。再比如关键词堆砌“微信、支付宝、抖音”,即使App里没集成,也会被质疑误导。我们现在的做法是:所有元数据文案由法务同事用“小学生能看懂”标准审核——去掉所有修饰词,只留主谓宾。比如把“极速、高清、智能的视频剪辑神器”改成“视频剪辑App”。
第四,崩溃日志必须零容忍。
Xcode Organizer里Crash Reports标签页,任何一条崩溃率超过0.1%的报告,都可能成为审核拒绝理由。苹果不要求你100%无崩溃,但要求你证明已定位并修复高频崩溃。我们有个工具App,因
EXC_BAD_ACCESS (SIGSEGV)
崩溃率0.3%被拒。排查发现是某个第三方库在iOS 17.2上释放了未retain的对象。解决方案不是等库更新,而是用
@try/@catch
包裹调用,并在崩溃时上报自定义日志,同时降级为备用逻辑。提交时在Review Notes里写明:“已修复iOS 17.2下XX库导致的崩溃,详见Crash Report ID XXX”。
第五,“关于我们”页面必须真实可验证
App内“设置→关于→联系我们”里的邮箱、网址、电话,必须真实有效。我们曾有个App因联系邮箱回复超时(>48小时)被拒。苹果会发测试邮件到该邮箱,如果未回复或回复内容与App无关,即判定为“无法联系开发者”。现在我们用Zapier自动转发所有发到该邮箱的邮件到团队Slack频道,并设置机器人自动回复:“已收到您的消息,将在24小时内人工回复”。
第六,审核备注(Review Notes)是加分项
很多人把Review Notes当成可填可不填的字段,其实它是你和审核员的唯一沟通窗口。好的Notes能极大降低审核成本。格式是:1)用emoji分隔区块(⚠️表示风险点,✅表示已验证);2)按审核员关注点排序(权限→IAP→隐私→崩溃);3)每项注明“做了什么+为什么这么做+验证方式”。例如:
✅ 相册权限:仅在用户点击“导入照片”按钮后请求,文案为“访问相册以导入您选择的照片进行编辑”。已在iOS 16.4/17.2真机验证。
⚠️ ATT弹窗:仅在用户点击“个性化推荐”开关后触发,非启动时弹出。已用TestFlight邀请审核员验证。
我们统计过,带详细Notes的提交,平均审核时长缩短38%,且二次提交率下降52%。
这些细节看起来琐碎,但正是它们构成了审核通过的“最后一公里”。规则是骨架,细节是血肉,而血肉的丰满度,决定了审核员是把你当“认真做事的开发者”,还是“应付了事的投机者”。